新しいキーで401が出たら、認証方式と読み込んだ設定をそろえ、最小の呼び出しでも再現するか確認します。
Google AI Studioでキーを作ったばかりなのに、Gemini APIが401で止まる。エラーにはOAuthの文字もあり、認証の仕組みをすべて変えるべきか迷う。まずはエラー文の一部だけで判断せず、接続先、キーの渡し方、アプリの設定を切り分けましょう。
この記事でわかること
- 認証の区別:Developer APIのAuth keyと別の接続方式を混同しない
- 最小確認:本体アプリを離れ、モデル一覧取得で結果を見る
- 相談の準備:未解決なら秘密情報を除いた再現条件を残す
401を、利用枠不足の429と分ける
最初にHTTPステータスとエラー本文をそのまま確認します。GoogleのInteractions APIの公式エラー表では、401はキーの欠落・無効・期限などの認証確認、403は権限、429は利用制限として扱われています。401を見て利用Tierを上げたり、ひたすら待って再送したりする前に、認証の入り口を調べます。
APIによってエラー本文の形式は異なります。HTTPの数字に加えて、UNAUTHENTICATEDやACCESS_TOKEN_TYPE_UNSUPPORTEDなど、実際に返った識別情報も控えます。別APIのサンプルにあるフィールド名を、同じものだと決めつけないようにしてください。
Auth keyだからOAuthへ変更する、とは限らない
Developer APIのキーとして使う
公式のAPIキー説明では、Auth keyはGoogle Cloudのサービスアカウントへ結び付くキーです。2026年5月28日以降、AI Studioで作る新しいキーはこの方式になっています。サービスアカウントに結び付くことと、アプリでOAuth認証を追加実装することは別です。
Developer APIの公式例は、RESTではx-goog-api-keyヘッダー、Google Gen AI SDKではapiKeyを使います。エラー文にOAuthと書かれたからという理由だけで、別の認証手順や広い権限を足さないでください。
同じSDKでも、接続するサービスを確認する
JavaScriptのGoogle Gen AI SDKはDeveloper APIとGemini Enterprise Agent Platformに対応し、初期化の設定が異なります。AI Studioのキーを使うつもりのコードに、別サービス用の接続設定が混ざっていないか確認します。以前のコードをコピーした場合は特に、接続先のURLとクライアント作成部分を見直しましょう。
設定を変える前に、実際に読み込んだものを見る
| 確認点 | 見る内容 | 避けたい確認方法 |
|---|---|---|
| 環境変数 | どの変数が設定され、どれをコードが使うか | キー全文をログへ出す |
| 実行環境 | ローカルと本番の設定の違い | 手元だけ直して本番も変わったと考える |
| キーの所属 | AI Studioの対象プロジェクトと状態 | 表示名だけで同一と判断する |
| 接続方式 | Developer API向けの初期化か | 認証エラーだから権限を広げる |
公式案内では、環境変数を自動検出させる場合、GOOGLE_API_KEYとGEMINI_API_KEYの両方があればGOOGLE_API_KEYが優先されます。GEMINI_API_KEYだけを直したつもりでも、別の値が使われる可能性があります。一方、コードでapiKeyを明示しているなら、その値をどこから読み込んだかを追ってください。
存在の有無や設定名を確認するだけなら、秘密の文字列を画面へ出す必要はありません。変更後のプロセスが更新された設定を使っているかも、実行方法に合わせて確かめます。
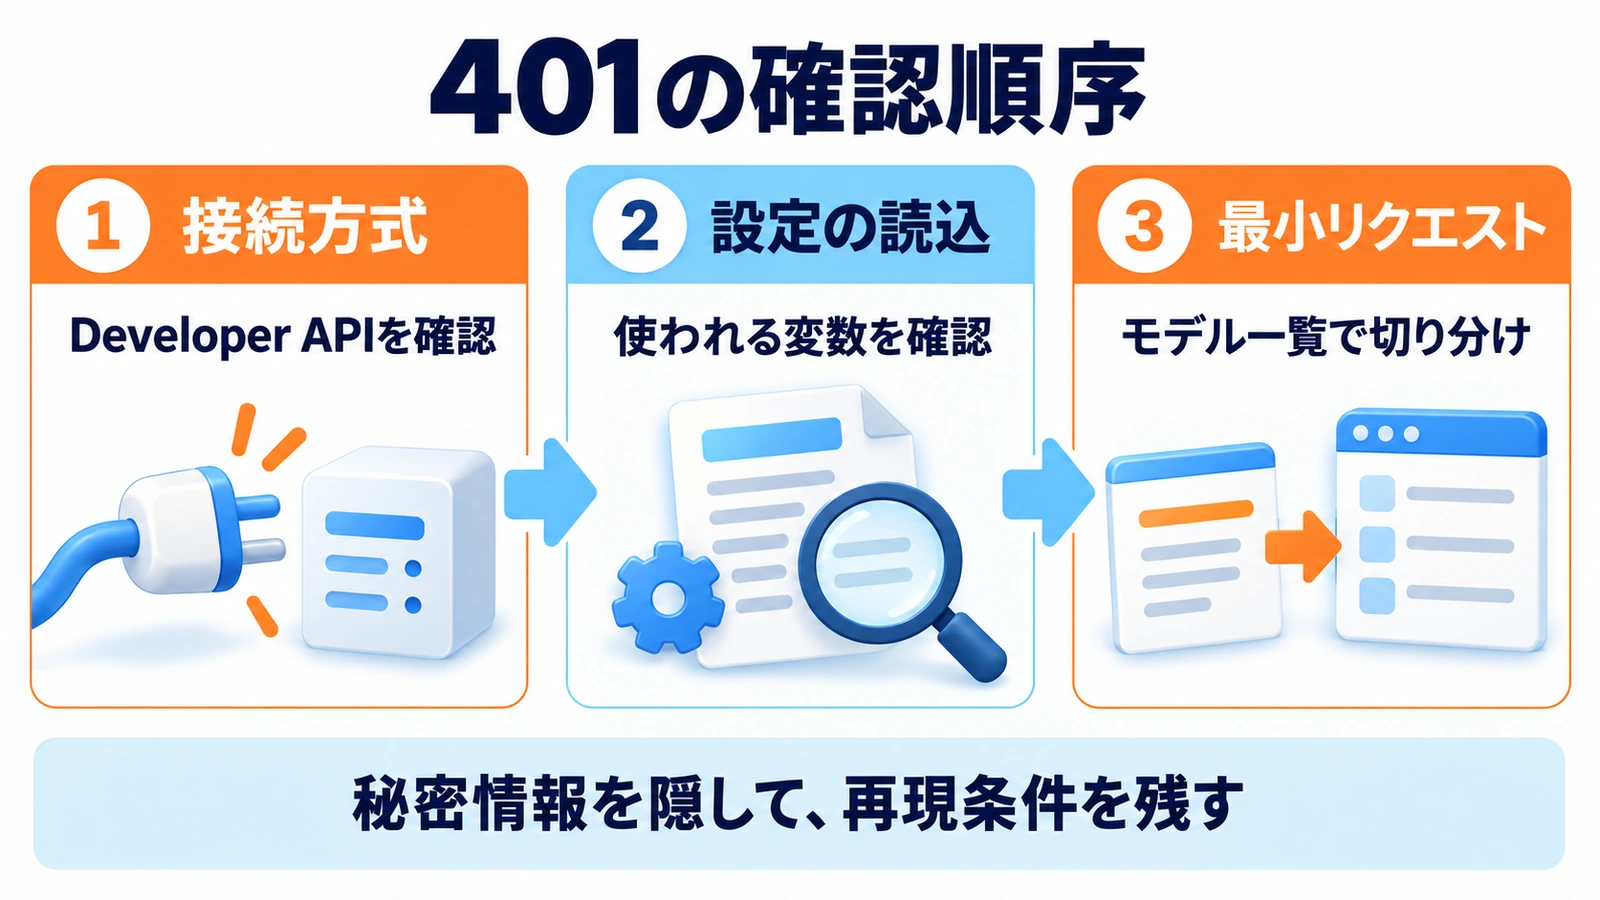
モデル一覧取得で、生成処理と切り分ける
公式のmodels.listは、利用可能なモデルの情報を取得する読み取りメソッドです。RESTの接続先はhttps://generativelanguage.googleapis.com/v1beta/modelsで、リクエスト本文は空です。担当者が管理する検証環境で、同じキーを使った最小の呼び出しを確認します。
この段階では長いプロンプトやファイル、ツールを付けません。生成モデルを指定せずに認証の入り口を確かめられるため、アプリの複雑な処理と切り分ける材料になります。認証情報の渡し方は公式のヘッダー方式に従い、URLや共有ログへキーを残さないようにします。
結果に応じて、次の調査先を変える
- 最小呼び出しは成功:本体アプリの設定読込、SDKの初期化、接続先との差を調べる。
- RESTとSDKの両方で同じ401:アプリ固有の処理だけを原因と決めず、キーと接続条件をそろえて相談する。
- 別のエラーへ変化:403、404、429など、今返っているエラーに対応する確認へ切り替える。
models.listの成功は、その読み取りが通ったという結果です。公式のトラブルシューティングでは、モデル一覧の取得はキーの存在を確認しても、プロジェクトの利用資格や課金状態までは検証しないと説明されています。すべての生成モデルや機能を利用できる保証ではありません。次に小さな生成処理を試す場合は、対象モデルと利用条件を別に確認します。
新しいキーでも続く401は、未解決として扱う
新しいキーでも401が続く場合、キーの新旧だけで原因を判断できません。キーを作り直せば必ず直るとは限らないため、接続先と設定をそろえて再現条件を確認します。
解消しない場合は、日時とタイムゾーン、SDKと実行環境の版、接続先、キーを隠した最小リクエスト、エラー全文、すでに確認した条件をまとめます。キーや顧客データを公開せず、公式窓口で調査できる再現情報を渡しましょう。
実務上の注意
認証制限を外したり、動いているキーまで一括削除したりする方法は勧めません。漏えいが疑われる場合は別途安全な切り替え対応が必要ですが、原因不明の401と漏えいを同一視しないでください。本番の秘密情報は公開リポジトリやブラウザ側コードへ置かず、組織の管理手順に従います。
まとめ
Developer API向けの認証と、実際に使われる設定を確認したら、最小の読み取り呼び出しで切り分けます。それでも401が続く場合は、未確認の修正を重ねるより、秘密情報を除いた再現条件をそろえて相談するのが次の一手です。
よくある質問
Auth keyならOAuth設定が必須ですか?
Developer APIの公式例ではAuth keyもAPIキーとして渡します。サービスアカウントに結び付いていることだけを理由に、OAuth実装を追加する必要があるとは判断しません。
環境変数を変えたのに直らないのはなぜですか?
別の変数や本番の設定が使われている可能性があります。自動検出ではGOOGLE_API_KEYが優先されるため、コードがどの値を採用しているかを確認します。
モデル一覧が取れれば、全機能を使えますか?
いいえ。その読み取りが成功したことを確認した段階です。生成モデルや各機能の利用条件は、別の小さな呼び出しで確かめます。
出典・参考情報
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。