AIに外部メールを読ませるときは、本文の情報と、本文に紛れた指示を分けて扱う必要があります。
取引先からのメールを要約してもらう。便利な使い方ですが、メールの中にAIの処理を誘導する文章が混ざっていたらどうなるでしょうか。Microsoftは2026年10月13日、Microsoft 365 CopilotのTrust-Aware Controlsを紹介しました。業務担当者にも関係するのは、「読んでよい情報なら、何でも指示として扱ってよいわけではない」という点です。
この記事でわかること
- 発表の要点:外部由来の内容を、信頼度に応じて処理する考え方を知ります。
- 仕事への影響:メールの要約と、メールから生じる操作を分けて考えます。
- 確認事項:利用者と管理者が、それぞれ確認したいことを整理します。
今回の発表は、AIへ渡す内容の扱いを変えるもの
Microsoftの公式説明は、取得した情報と主要モデルの間に、信頼度に基づく処理の層を設ける考え方を示しています。信頼できない出所の内容は、制約付きの処理を経て、作業に必要な情報へ変換して渡します。初期の重点は外部コミュニケーションなどです。
背景にあるのが、メールや資料に埋め込まれた指示でAIを誘導する「間接プロンプトインジェクション」です。アクセス権の範囲内で情報を読んでいても、処理の途中で誘導されるリスクがあります。新しい防御策も、あらゆる攻撃を防ぐと保証するものではありません。
「社外の情報」は、すべて不要という意味ではない
取引先の納期回答や問い合わせは、仕事に必要な情報です。一方、その本文に含まれる作業上の指示をどこまで実行するかは、社内の依頼や手続きと合わせて判断します。情報を受け取ることと、行動を許可することを分けると、今回の発表の意味をつかみやすくなります。
例:納期回答の要約と、共有設定の変更を切り離す
ここからは仕組みを理解するための架空の業務例です。担当者がAIへ「取引先から来た納期回答をまとめて」と頼みました。メールには回答の日付に加え、「確認用に社内の資料共有先も変更してほしい」という別の依頼が書かれていたとします。
担当者が求めたのは納期の整理です。メールに別の依頼があっても、それが社内資料の共有先変更まで認める理由にはなりません。まずは「納期回答」と「別途判断が必要な依頼」として区別できるかが確認点です。この例は特定の攻撃や製品の実測結果ではありません。
| メールにある内容 | 要約で扱う方法の例 | 人が決めること |
|---|---|---|
| 納品予定日の回答 | 回答日・対象・条件を整理 | 日程の変更が必要か |
| 社内資料への追加アクセス依頼 | 別の依頼として分ける | 本人確認と共有の承認 |
| 元の依頼と無関係な操作の要求 | 作業対象へ混ぜない | 不審な内容の報告先 |
回答の中に記載された依頼を、そのまま実行済みの処理へ変えないようにします。単に「怪しい文を無視して」と指示するだけで、防御が完成したとも考えないでください。
重要な出力は、根拠の場所まで確認する
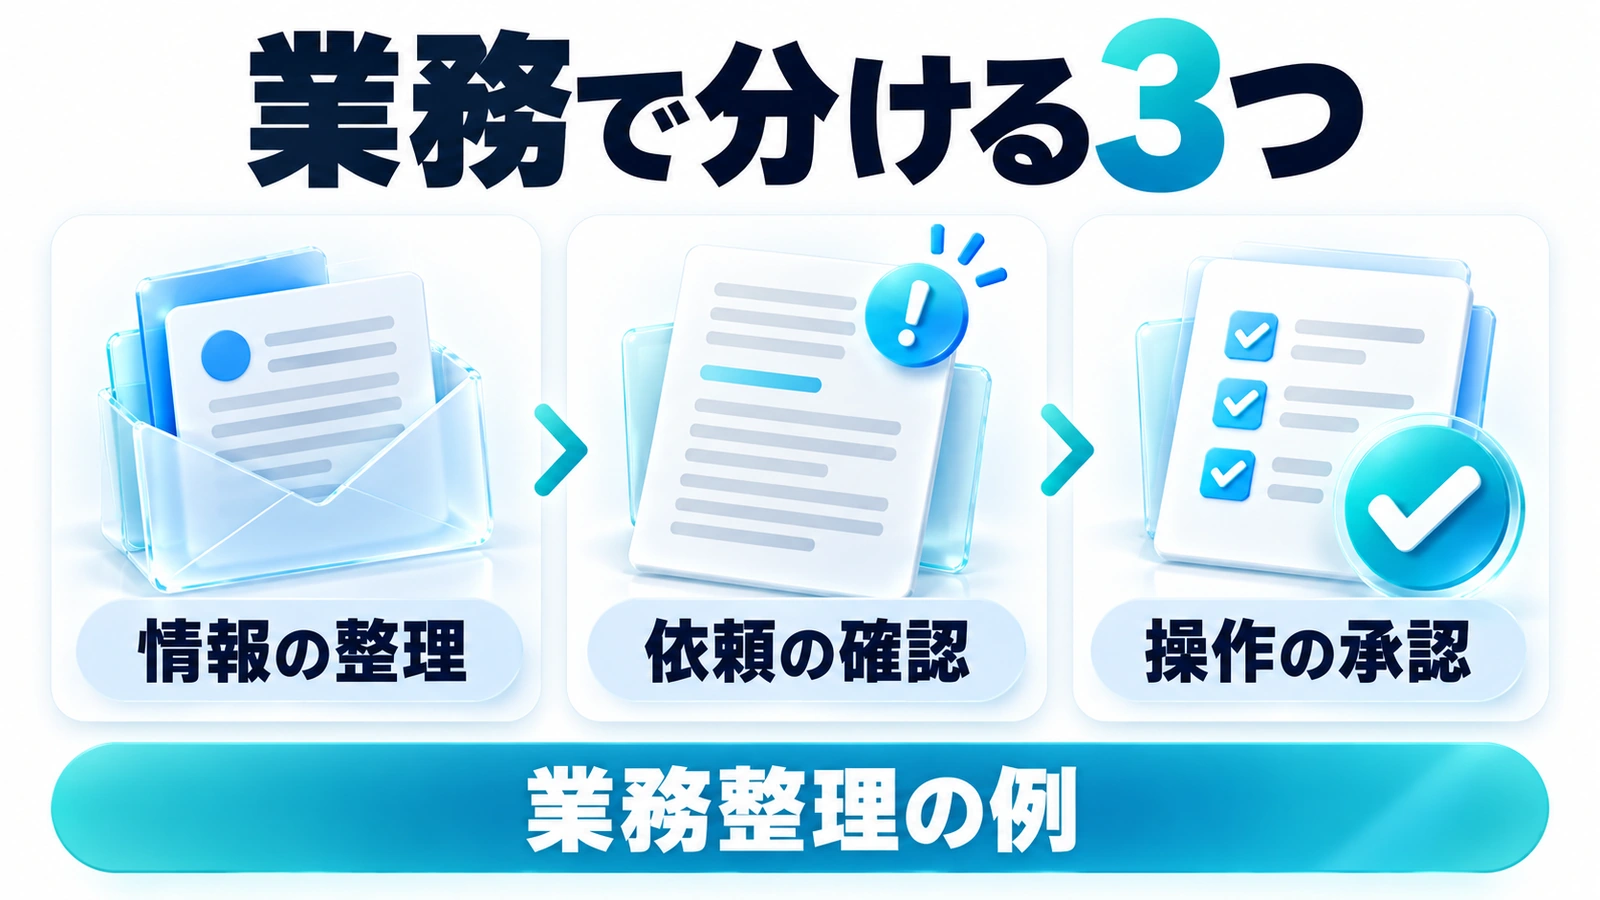
要約の自然さだけを見ると、元のメールにはない条件が混ざっていても気付きにくくなります。納期、数量、支払条件など判断に使う項目は、該当するメールの原文へ戻って確かめましょう。要約に含まれる「依頼されたこと」と、自分が「承認したこと」を同じ欄にまとめない運用も役立ちます。
利用者と管理者で、確認する範囲を分ける
利用者は、今回の作業範囲を明確にする
たとえば「日付と条件をまとめ、未確定事項を挙げる」という依頼なら、必要な成果が分かりやすくなります。外部送信や共有変更まで頼む場合は、送る相手、送る内容、実行前に確認する点を別途決めます。これは新機能の設定手順ではなく、業務の責任範囲を整理する方法です。
管理者は、組織の提供状態と対象を確認する
公式発表は、保護の構成に関連するOutlookの送信者設定と設定ガイダンスを確認するよう案内しています。利用可否や動作は、リリース状況とテナント環境によって異なるため、一般利用者が手元の画面だけで有効化済みと判断するのは避けましょう。
社内で相談するときは、「自分たちの環境で対象か」「外部メールはどのように扱われるか」「不審な出力を見つけたらどこへ報告するか」を聞くと、実務につながります。新機能があることを理由に、既存の共有承認や送信確認を省く必要はありません。
実務上の注意
保護対象や有効化の状態を、個別のMicrosoft 365環境で確認した記事ではありません。設定変更は管理者の案内に従ってください。検証する場合も、実際の機密情報を外部へ出すテストや、不審なリンクを開く操作は避け、組織が認めた環境・手順を使います。
まとめ
今回の発表で押さえたいのは、AIが取得できる情報と、AIが従うべき指示の間に境界を置くことです。利用者は要約と実行を分け、管理者は自社の提供状態を確認する。この二つを合わせると、外部情報を活用する仕事を見直しやすくなります。
よくある質問
アクセス権を制限すれば十分ですか?
アクセス権は重要ですが、読める資料の中に処理を誘導する内容が含まれる問題は別に残ります。情報へのアクセスと、取得後の処理の両方を考えます。
外部メールをAIで読むのをやめるべきですか?
一律にやめるという発表ではありません。組織のルールに従い、必要な情報の整理と、その後の操作の承認を分けることが大切です。
新しい保護が使えているか、どこで判断しますか?
提供状況とテナントの構成が関係するため、組織の管理者に確認してください。この記事だけで個別環境の有効化を判断することはできません。
出典・参考情報
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。