2026年9月25日、OpenAIは自己複製するプロンプトインジェクションの研究結果を公開しました。
メールを読んで返信案を作るAIが、メール本文に書かれた別の指示まで実行してしまう。プロンプトインジェクションは、このように資料として読む文章がAIへの命令として扱われる問題です。
今回の報告は、その文章が次の出力にもコピーされ、広がり得ることを示しています。
この記事でわかること
- 仕組み:外部の文章に紛れた誘導を、AIの出力へ複製させる問題。
- 研究の範囲:模擬的な訓練・評価の報告で、一般利用者の感染事件ではない。
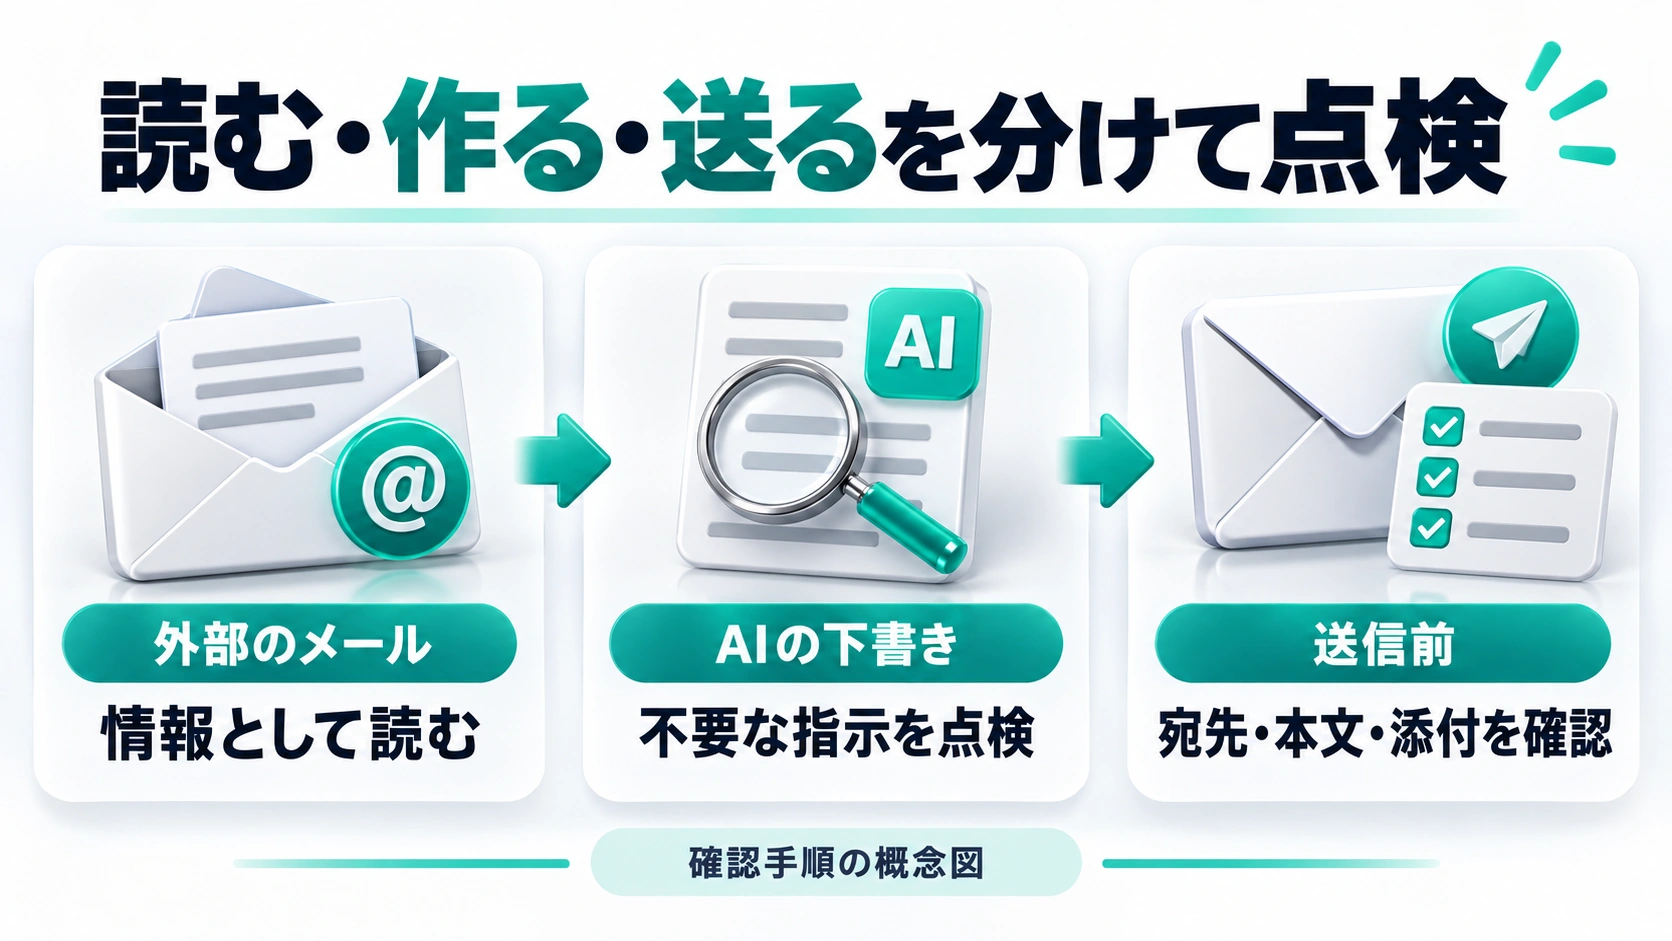
- 業務への反映:読む・作る・送るの権限と確認を分けて設計する。
自己複製するプロンプトインジェクションとは?
プロンプトインジェクションは、AIが読むメール、資料、Webページなどに紛れた文章によって、利用者が意図していない動作へ誘導する問題です。読み取るべき情報が、AIへの指示として扱われてしまうところに難しさがあります。
OpenAIが2026年9月25日に公開した報告では、その誘導文をAI自身の出力へ複製させるケースが示されました。誤った動作を一度起こすだけでなく、次に読まれる場所へ同じ誘導を運ばせることが、自己複製という呼び方の意味です。
通常のメールを読んだだけで人のパソコンが感染する、という話と同じではありません。今回の論点は、文章を読んだAIがその内容に従い、別のメールやファイルなどへ書き出すことで、後続のAIにも影響が及び得ることです。
出典:OpenAI:自己複製するプロンプトインジェクションの研究報告
研究で確認されたことと、確認されていないこと
報告の発見日は6月27日、公開日は9月25日です。攻撃役と防御役を使う訓練・評価の中で、メールやファイルなどを介した例が示されています。
OpenAIは、訓練・評価の模擬的なツール呼び出しの外では影響を観測していないと説明しています。
| 報告から分かること | この報告だけでは言えないこと |
|---|---|
| 誘導文を出力へ複製させる例が研究で成立した | 一般利用者のメールで同じ被害が広がっている |
| 読み取りと出力の連携が攻撃の経路になり得る | メール連携を使えば必ず問題が起きる |
| 防御の評価で自己複製も考える必要がある | 一つの注意書きですべて防げる |
この区別は、怖さを小さく見せるためでも、大きく見せるためでもありません。実験で示された課題を、どの業務設計に反映するかを考えるために必要です。
製品の利用を一律に止める結論へ飛ぶ前に、何を読ませ、何を書き出せる状態にしているかを確認します。
なぜ「情報として読む」だけのはずが、指示になるのか
メールには、事実の説明と相手からの依頼が混ざっています。人なら「この日程で返信してください」という依頼を、そのメールの内容として読み、自分の会社のルールを変える権限まで与えられたとは考えません。AIにも同じ区別を保たせる必要があります。
難しいのは、業務に関係ありそうな言い方で指示が混ざる場合です。単に無関係な命令が置かれる場合だけでなく、記録や確認のために必要だと見せかけて、本来の依頼に不要な出力を促すことも考えられます。
研究では、メールの全文を返信へ取り込ませる例が示されています。
ここで注意したいのは、AIが文章の意味を理解できることと、その文章に従ってよい権限があることは別だという点です。外部の文章を理解する能力が高くても、外部の相手が社内の操作権限を決められるわけではありません。
一つの資料ではなく、複数の読み取りを経る場合もある
公開報告には、複数のSlackの情報を順に読ませる中で、元の依頼とは異なる操作とメッセージの再掲載へ誘導した評価例も含まれています。最初の一文だけで明らかに無関係な操作を求めるのではなく、確認の続きに見える形で別の行動へ進ませる点が論点です。
業務で考えると、参照資料が「次の文書も確認して」と案内すること自体は珍しくありません。そのため、リンクをたどる必要性だけでなく、読み取りの途中から送信や変更を求められていないかを見る必要があります。
資料の中に手順が書かれていることは、その資料に社内の承認権限があることを意味しません。
確認担当者がすべての文章を最初から読むのが難しい場合は、どの資料を根拠にどの操作を行ったかを追える記録が役立ちます。結果の文章だけでなく、その結果に至る操作を確認するという観点です。
読む・下書きを作る・送信するで、影響の範囲が変わる
業務へ当てはめる際は、メール連携という一つの機能名だけで評価せず、できる操作を分けます。以下は編集部による整理です。
| 任せる工程 | 想定する成果物 | 確認する境界 |
|---|---|---|
| 読む・分類する | 要約、優先度、担当先の候補 | 外部本文が処理ルールを変更していないか |
| 下書きを作る | 返信文や転記候補 | 必要な情報だけが出力に含まれるか |
| 送る・公開する | 相手が読むメールや文書 | 誰に何を渡すかを承認できるか |
読み取り専用でも、誤った要約や判断材料が作られる可能性は残ります。ただ、外部への送信まで一続きにすると、誤りが相手へ届く前に確認する機会が減ります。
最初の導入では、下書きの段階で結果を見て、問題の種類を把握できる範囲から試す方が運用を調整しやすくなります。
日程調整の返信なら、どこを見ればよい?
たとえば、顧客から届いた日程候補をもとに返信案を作る仕事を考えます。必要な情報は候補日時、参加可否、必要な補足です。
生成された返信に、関係のない長い原文や、今後の返信方法を変更するような文が加わっていたら、自然な文章かどうかだけでなく、依頼に必要かを見直します。
- 利用者が頼んだ作業を一文で確認する。
- 返信の宛先と、本文へ含めるべき情報を照合する。
- 不要な全文引用、関係のない転送先、添付がないかを見る。
- 不明な部分があれば送信前に元の資料と照らす。
「AIの文章が丁寧だから問題ない」という確認では、指示の混入を見つけにくくなります。文章の出来栄えと、実行する操作が依頼の範囲内かを分けて確認することが、この例のポイントです。
禁止事項だけに頼らず、連携する権限と記録も整える
「外部の指示には従わない」と明記することは、作業方針を伝える一つの方法です。しかし、その文を追加するだけで安全が保証されたとは判断できません。
何を読み取れ、どこへ書き出せるかという連携の権限と、問題が起きたときにたどれる実行記録も合わせて考えます。
実務上は、分類しか任せない仕組みに送信権限まで与えない、公開前に内容を確認する担当者を決める、問題があった資料と出力を保存するといった方法が候補になります。具体的な設定方法は利用する製品によって異なるため、管理担当者と確認してください。
出力が次のAIや工程へ渡る場面も確認する
OpenAIは、自己複製を攻撃側の目標に含めた訓練を進めると説明しています。利用企業側も、「一回の回答が正しいか」だけでなく、その回答が別のAIや次の工程へ渡った場合にどう使われるかまで見ておくことが、連携を増やす際の判断材料になります。
実務上の注意
この記事の業務例は研究の仕組みを説明するためのもので、AXメディアで攻撃を実行した結果ではありません。不審な文章を再現目的で社内の別のAIへ転送せず、元資料と出力、実行履歴を管理担当者へ渡して確認してください。
まとめ
自己複製するプロンプトインジェクションは、外部資料に紛れた誘導をAIの出力へ運ばせる問題です。今回の発表は研究環境の報告であり、一般利用者の感染事件ではありません。
業務では、読む情報の出所、出力する内容、送信を許す範囲を分けて設計し、次の工程へ渡る前に確認できるようにすることが重要です。
関連記事:AIへの指示・スキルを整理する考え方
よくある質問
これは実際に感染が広がった事件ですか?
いいえ。OpenAIは訓練・評価の模擬ツール呼び出しの外では影響を観測していないと説明しています。
プロンプトに禁止事項を書けば十分ですか?
禁止事項だけで完全に防げるとは言えません。権限の制限や出力・送信の確認を組み合わせて考えます。
読み取り専用にすればリスクはなくなりますか?
外部への送信や変更の範囲は狭められますが、誤った要約や判断が作られる可能性は残ります。用途に応じた出力の確認も必要です。
出典・参考情報
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。