OpenAI Private Intelligenceは企業向けの保護を整理した案内です。学習利用、保存、処理中の保護、操作権限を分けて確認しましょう。
顧客との契約書や社内の数字をAIに渡してよいか。「学習に使われないなら大丈夫」と一言で判断すると、保存期間や外部連携の問題が抜け落ちます。OpenAIが公式Xで案内したPrivate Intelligenceは、この確認を製品別に見直す手掛かりになります。
この記事でわかること
- 発表の位置付け:一つの新プランや全ユーザー共通設定ではないこと
- 保護の違い:ZDR、Private Inference、権限制御が守る範囲
- 導入の判断:機密資料を渡す前に管理者と確認する項目
Private Intelligenceは「どの製品でも全部同じ保護」ではない
OpenAIはPrivate Intelligenceとして、業務データへのアクセス制限、データの所有権、エージェントの操作権限、セキュリティをまとめて案内しています。公式ページではChatGPT、Codex、APIの保護を製品別に確認する構成になっています。
ここで大切なのは、案内に載っている保護が、手元のすべての契約に自動で適用されるわけではないことです。企業向けの管理機能、対象条件のあるAPIの設定、プレビュー段階の仕組みが含まれます。今回の案内を、すべての機能が一斉に一般提供されたという意味に広げないようにしましょう。
個人アカウント側の設定を確認したい場合は、ChatGPT Privacy Centerの確認項目も参考になります。ただし、個人の設定と企業向け契約・APIの保護条件は別に判断してください。
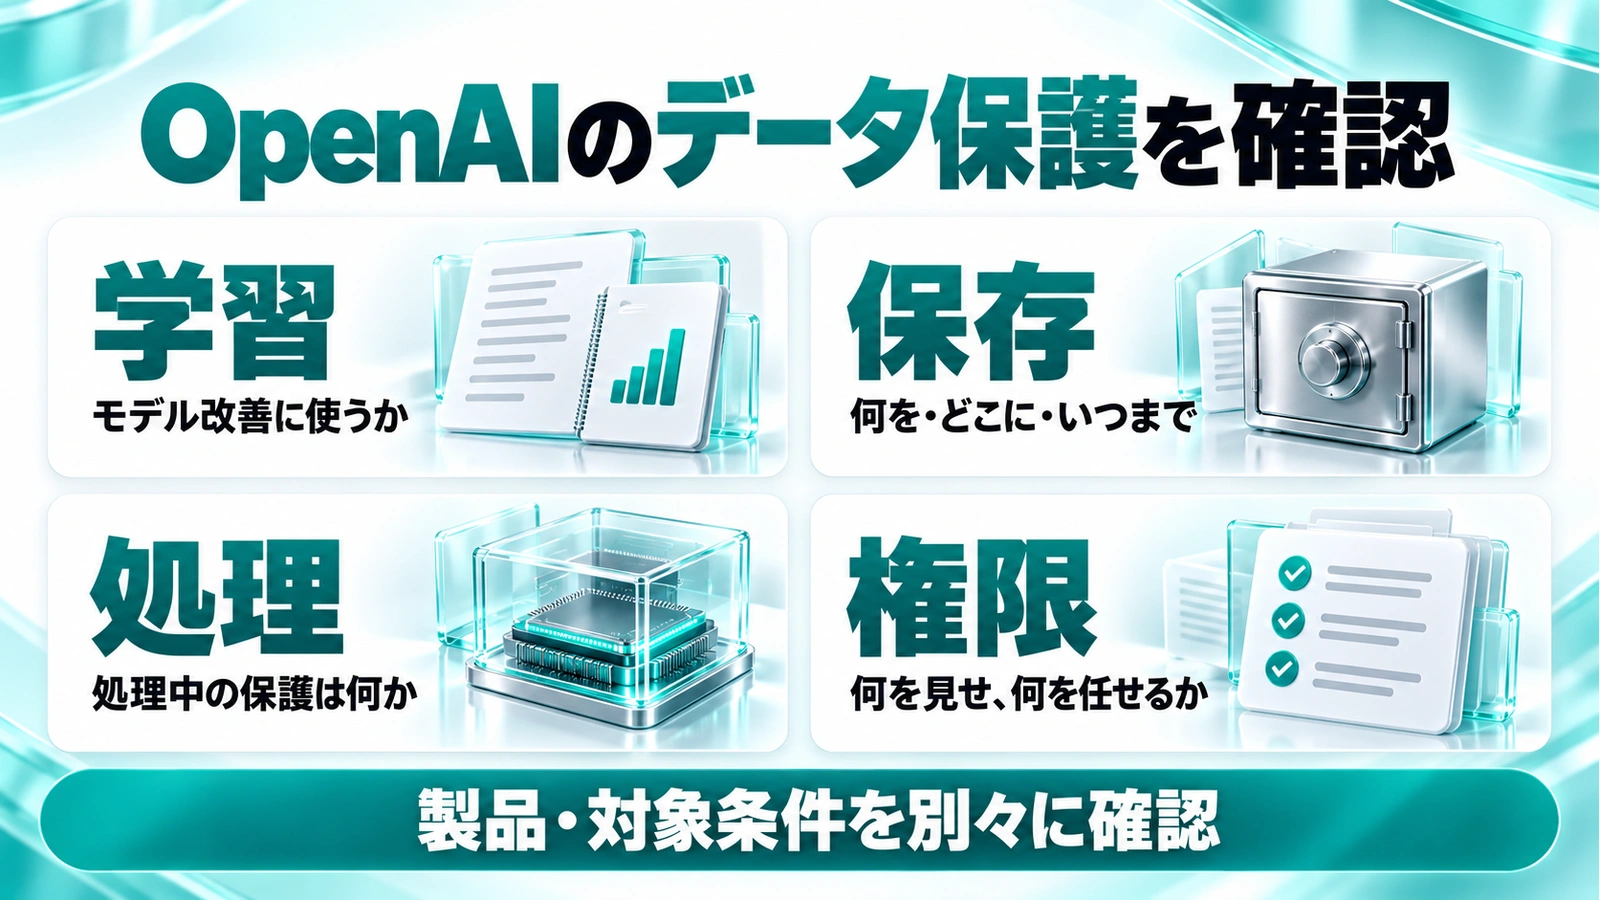
「学習しない」「保存しない」「処理中も守る」は別の話
社内確認では、宣伝上の一つの言葉ではなく、データの流れに沿って質問すると違いを整理できます。
| 確認すること | 分けて考える理由 |
|---|---|
| モデルの学習に利用されるか | 学習に使わなくても、業務上の履歴や安全確認の記録が残る場合がある |
| 何を、どこに、いつまで保存するか | 入力・出力、会話の状態、添付、ログは同じ扱いとは限らない |
| 処理している間に誰がアクセスできるか | 保存後の暗号化だけでは、処理中の保護の説明にはならない |
| AIがどの操作まで実行できるか | データ保護があっても、共有や送信の権限を広げ過ぎれば別のリスクになる |
ZDRは対象のAPIワークフローで確認する
Zero Data Retention(ZDR)は、対象のAPIワークフローで、処理後の入力と回答をOpenAIが保持しないための仕組みです。ただし、利用する機能によっては会話などのアプリケーション状態を保存します。ZDRという名前だけで、ファイルや外部接続先も含めて「何も残らない」と判断しないことが重要です。
たとえば契約書を要約する社内システムなら、APIの設定だけでなく、アップロードした原本、自社側の操作ログ、回答を保存するデータベースまで確認対象です。これはOpenAI固有の制限というより、データが通る場所を漏らさず把握するための考え方です。
Private Inferenceはプレビュー段階
Private Inferenceは、機密コンピューティングと検証可能な制御によって、モデルが処理している間の入力・回答を保護する仕組みとして案内されています。公式の表示はAPI Previewです。通常のChatGPTに設定項目が追加され、誰でも同じ条件で使えるという発表ではありません。
検討する場合は、対象ワークフロー、利用可能なモデルや機能、導入条件をOpenAI側に確認する段階です。「プレビュー」という表示を省いて社内の利用許可の根拠にしないでください。
安全確認の仕組みでも、保存先の違いを見る
APIの説明にはPrivate Safety Processing(PSP)も登場します。ZDRと組み合わせる方式では、暗号化した安全確認用の記録を顧客が管理するストレージに置き、保護された環境で自動確認します。OpenAIが保持するのは内容そのもののコピーではなく、必要な運用情報などです。
一方、Private Retention with PSPは、暗号化した内容をOpenAI側の基盤に保持する別の方式です。名称が似ていても、保存先や条件は同一ではありません。法律上必要な場合などの例外も含め、製品別の説明とAPIのデータ管理資料を合わせて確認する必要があります。
導入担当へ渡す確認メモは、具体的な利用場面から
- 用途:契約書の要約だけか、回答の保存・共有・送信まで行うか。
- 利用先:会社管理のChatGPTか、自社のAPIシステムか。
- 保存:原本、入力、回答、ログをそれぞれどこに残すか。
- 権限:接続できる資料と、実行できる操作を誰が決めるか。
- 条件:対象プランや機能、承認の要否、プレビューの制限が確認できているか。
たとえば「AIに契約書を渡したい」だけでは確認が粗くなります。「会社管理の環境で原本を読み、要約を担当者だけが確認し、外部へ自動送信しない」と作業を分解すると、どの保護と権限が必要かを話し合いやすくなります。
実務上の注意
OpenAI側の保護があっても、会社の情報管理規程や契約上の取り扱い条件が自動で満たされるわけではありません。外部サービスへ送る機能には、その接続先の条件も関わります。確認が済むまでは機密の実データで試さず、内容を置き換えた架空資料などで作業手順を検討してください。
まとめ
Private Intelligenceの案内は、「安全か危険か」の二択ではなく、何をどの仕組みで守るかを整理する機会です。製品と対象条件を特定し、学習・保存・処理・権限を別々に確認する。それが、機密業務への導入を急ぎ過ぎず進めるための出発点です。
よくある質問
個人のChatGPTにもZDRが適用されますか?
この案内のZDRは対象条件のあるAPIワークフローの説明です。個人向けChatGPTのすべての会話に同じ条件が適用されるという意味ではありません。
Private Inferenceは今すぐ本番で使えますか?
公式ページではAPIのプレビューとされています。対象条件と利用可否を確認せず、一般提供済みの標準機能として導入計画に含めないでください。
暗号化されていれば、共有権限は気にしなくてよいですか?
いいえ。暗号化と、誰が資料を見られるか・AIが何を実行できるかは別の確認事項です。必要なデータと操作だけに権限を絞る考え方は引き続き必要です。
出典・参考情報
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。