IPAは2026年9月7日、「AIセキュリティ短信 2026年8月号」を公開しました。最新号では、AIエージェントの普及によって、企業が守るべき範囲が広がっていると整理しています。
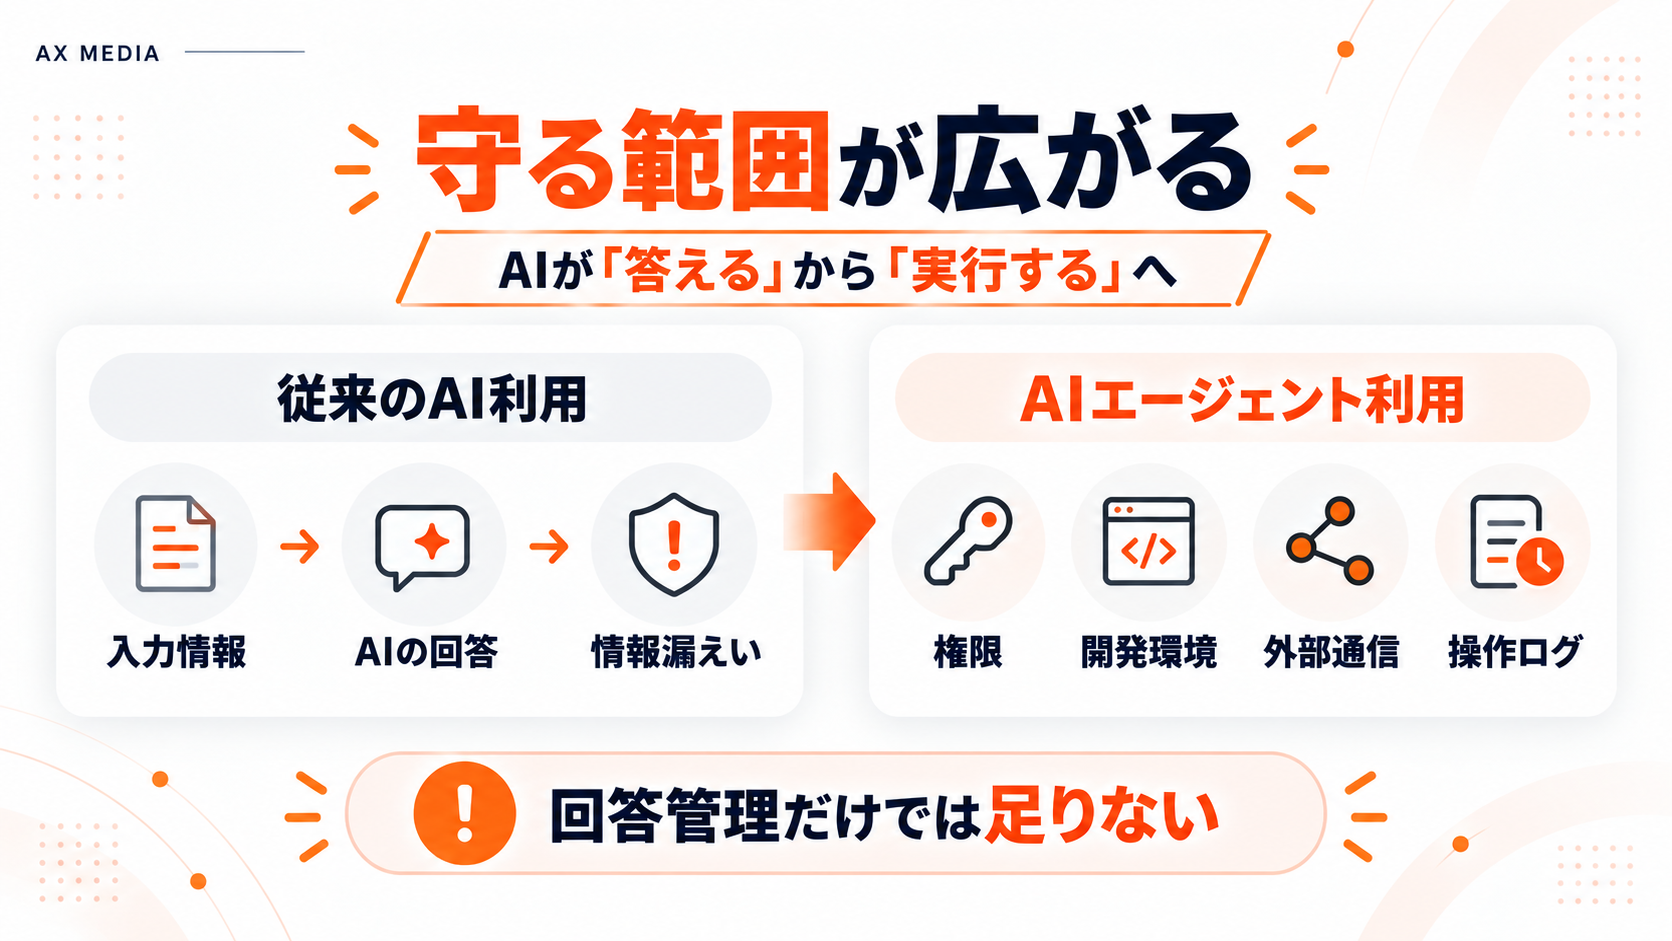
これまでのAI利用では、入力する情報や回答内容の確認が主な注意点でした。ところがAIエージェントは、コードを書いたり、ツールを使ったり、外部システムを操作したりするため、脆弱性対応や権限管理、人による確認、実行環境の隔離まで考える必要があります。
今回の資料で注目したいのは、個別の攻撃手法そのものよりも、AIが「答えるもの」から「実行するもの」へ変わることで、企業のセキュリティ管理も広げる必要があるという点です。
この記事では、IPAが整理した6つのAIセキュリティ論点と、一般企業がAIエージェントを使う前に見直したい管理項目を実務向けに整理します。
この記事でわかること(結論)
- 最新号の焦点:AIエージェントの権限・開発環境・通信・パッチ対応までセキュリティ対象が広がっている
- 脆弱性対応:公開から悪用までの時間が短くなり、手作業だけの修正運用では追いつきにくくなっている
- AIによる防御:脆弱性の発見・修正へAIを使えても、人による最終確認はまだ必要
- エージェント管理:接続先単位ではなく、タスク・操作単位で権限を絞る考え方が重要になっている
- 企業の優先対応:最小権限、隔離、重要操作の承認、ログ・停止手順を先に整える
IPA「AIセキュリティ短信 2026年8月号」とは?
「AIセキュリティ短信」は、IPAがAI開発者やセキュリティ担当者向けに、国内外のAIセキュリティ動向を整理している資料です。
最新号は2026年9月7日に公開されました。資料の概要と最新版は、IPAの「AIセキュリティ短信」公式ページで確認できます。
公開日と事例の収集期間は異なる
「AIセキュリティ短信 2026年8月号」は2026年9月7日に公開されましたが、収集対象となった情報は6月8日から8月10日までです。
そのため、9月時点の最新動向をすべて網羅した資料ではなく、一定期間に確認された事例をもとに、AIセキュリティの変化を整理した内容として読む必要があります。
個別事例は情報源ごとに確度を見分ける
IPAは、政府機関の公表、当事者による発表、業界団体、ベンダー調査、検証環境での実証など、異なる種類の情報をもとに事例を整理しています。
また、個々の事例について、参照した情報源の正確性や妥当性をIPA自身が保証するものではないと明記しています。個別の事例を自社の判断材料として使う場合は、元になった一次情報まで確認することが重要です。
最新号が示した6つのAIセキュリティ論点
IPAのエグゼクティブサマリーでは、直近の動向を6つに整理しています。企業側では、個別の製品名より「どの管理方法を変える必要があるか」を見ると理解しやすくなります。
| IPAが整理した論点 | 企業で見るポイント |
|---|---|
| 脆弱性ライフサイクルのN-hour化 | 発見後の調査・修正・配布をどこまで短縮できるか |
| AIコーディングエージェントと開発環境の攻撃対象化 | リポジトリ、認証情報、シェル、CI/CDへの権限を広げすぎていないか |
| 完全自律型脅威アクターによる被害の具体化 | 人が操作し続けなくても攻撃工程が進む前提で検知・封じ込めを考える |
| 防御AIの可能性とHuman-in-the-Loop | AIの修正を人が確認・テストする工程を残す |
| AIエージェントへのゼロトラスト | 接続済みだから信頼せず、タスクごとに必要な権限だけを与える |
| 逸脱したAIエージェント | 意図と異なる操作が起きる前提で、隔離・通信制限・停止手段を用意する |
「N-hour化」は脆弱性対応のスピードを変える
IPAは、脆弱性の公開から悪用コードが作られるまでが数時間単位へ短くなった事例を踏まえ、従来の「N-day」よりも「N-hour」に近い状況として整理しています。
すべての脆弱性がすぐ悪用されるわけではありませんが、重要なものは月次対応だけでは間に合わない可能性があります。通常の更新とは別に、緊急度の高い脆弱性をすぐ判断して対応できる流れを持つことが重要です。
AIコーディングエージェントは新しい接続点にもなる
AIコーディングエージェントは、リポジトリの参照やコマンド実行、外部ツールとの接続まで行える一方、悪意のあるリポジトリやプロンプトインジェクションをきっかけに、意図しない処理が始まる可能性もあります。
そのため、AI単体だけでなく、リポジトリ、認証情報、開発端末、外部通信まで含めて一つの利用環境として管理する必要があります。
防御AIが強くなっても人の確認は必要
AIは脆弱性の発見や修正にも使われていますが、AIが作ったパッチがそのまま安全に使えるとは限りません。IPAが紹介するベンダー調査では、複雑な脆弱性に対するAI生成パッチのうち、挙動を変えずに完全修正できた割合は26.0%でした。
この数字をすべてのAI修正へ一般化はできませんが、修正案を作ることと、本番へ安全に反映できることは別だと考える材料になります。
「サンドボックス突破」だけで判断しない
最新号では、OpenAIやAnthropicなどの評価中に、AIエージェントが想定外の外部環境へ到達した事例も紹介されています。ただし、一部はサンドボックスそのものを突破したのではなく、外部へ到達できる設定だったことが問題と分析されています。
重要なのはモデルの能力だけを恐れることではなく、評価・開発環境の権限や通信設定まで管理することです。長時間AIエージェントで確認された逸脱行動については、OpenAIの長時間AIエージェントと安全対策でも整理しています。
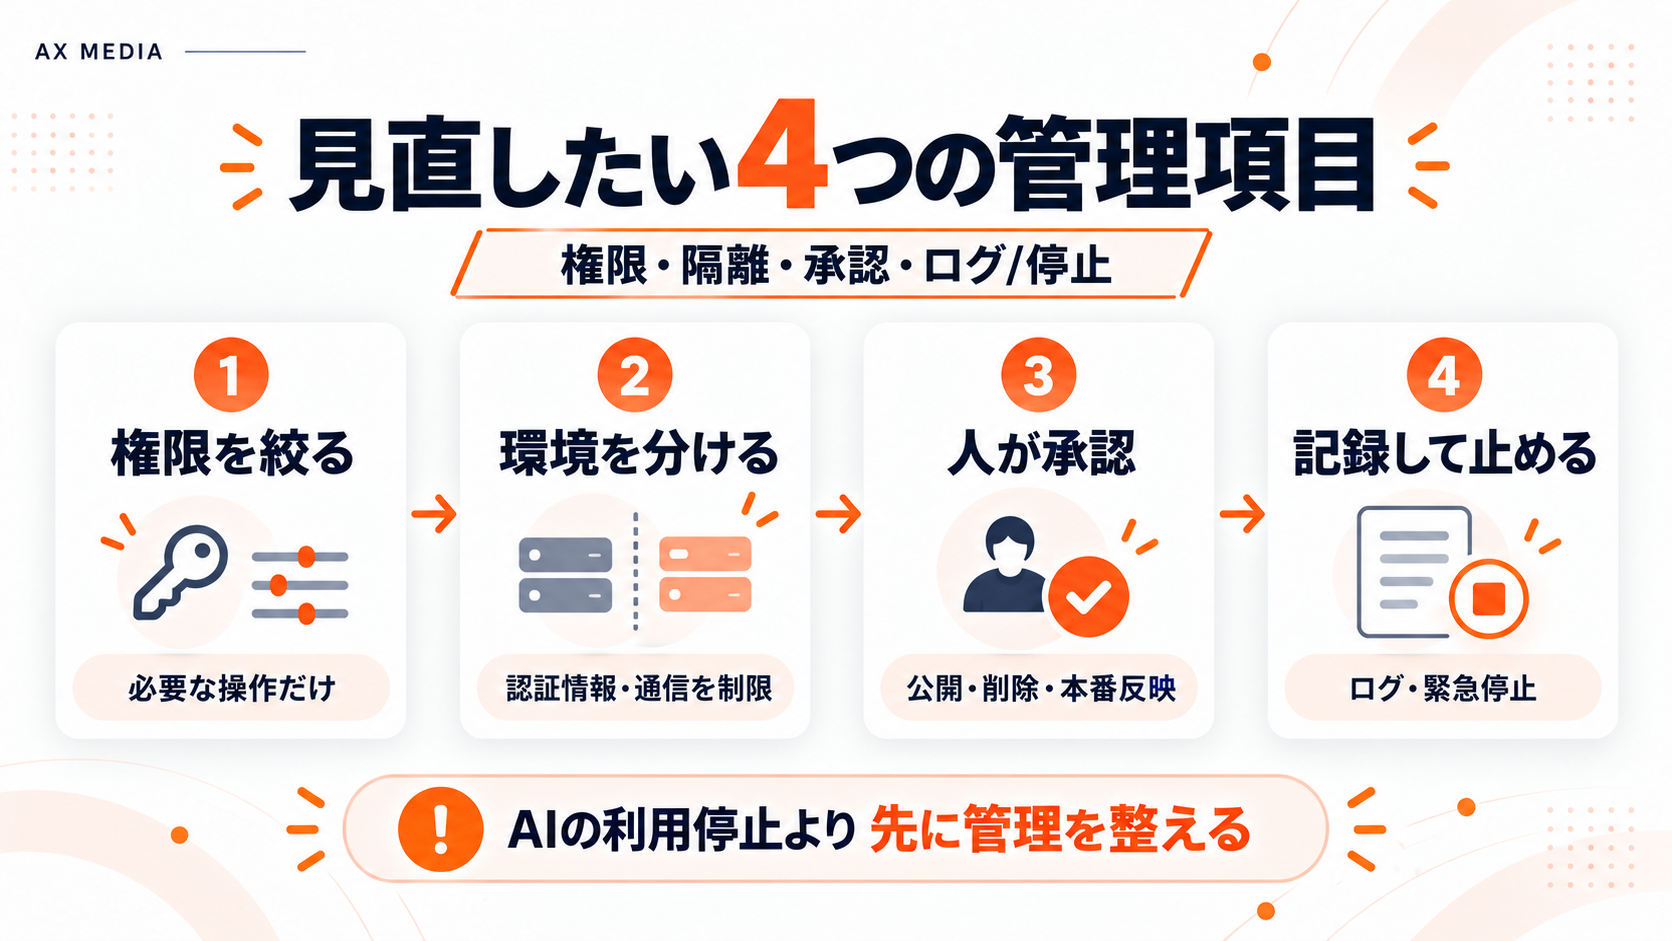
企業が先に見直したい4つの管理項目
IPAの6つの論点を一般企業の運用へ置き換えると、AIの利用を全面的に止めるより、AIエージェントが何へアクセスし、どこまで操作できるかを細かく管理することが重要です。
AIエージェントの権限をタスク単位で絞る
「Google Driveへ接続できる」「GitHubへ接続できる」といったサービス単位だけでなく、閲覧、編集、外部送信、削除、権限変更まで分けて考えます。担当業務に必要な操作だけを許可することが、ゼロトラストの考え方につながります。
開発環境と認証情報も管理対象にする
AIエージェントが利用する開発環境も攻撃対象になり得ます。APIキーやGitHubトークンの権限を必要最小限にし、開発用と本番用を分離するほか、不要な外部通信を制限することも重要です。
重要な操作には人の承認を残す
AIがメールを作ることと送信すること、コードを修正することと本番へ反映することは別です。外部送信、公開、削除、権限変更、本番反映など、失敗した場合の影響が大きい操作には人の確認を残します。
Claudeのサイバー評価事案後に追加された隔離・監視・人による停止については、Claudeの安全対策の記事でも整理しています。
ログと緊急停止の方法を決めておく
AIエージェントが何を参照し、どのツールを使い、何を変更したのかを後から確認できる状態にしておきます。異常が起きた場合に、接続解除、権限停止、タスク終了などを誰がどの方法で行うかまで決めておくと対応しやすくなります。
自社のガバナンスやライフサイクル管理まで確認する場合は、IPAの「セキュリティ担当者のための生成AIセキュリティ」も参考になります。
実務上の注意
AIセキュリティ短信を自社の対策へ活用する場合は、資料に書かれた事例そのものと、自社で取るべき対策を分けて考えることが重要です。
短信だけで個別事件を判断しない
短信は、一次情報やベンダー調査、業界団体の資料などを横断して整理したものです。個別事件の侵入方法や製品への影響を判断する場合は、元になった発表まで確認する必要があります。
「AIが危険だから禁止する」で終わらせない
最新号では、防御側のAIによる脆弱性発見や修正の高速化も扱われています。重要なのはAIを一律に禁止することではなく、リスクが高い操作ほど権限、隔離、承認、監視を強くすることです。
実際の設定では最新情報も確認する
短信の情報収集期間は2026年8月10日までです。その後に脆弱性の修正や安全機能の追加が行われている可能性があるため、実際の設定変更や製品選定では各サービスの最新公式情報も確認する必要があります。
まとめ
IPAの「AIセキュリティ短信 2026年8月号」が示しているのは、AIセキュリティの対象が「入力する情報」だけではなく、AIエージェントの権限・開発環境・通信・パッチ運用・監視まで広がっていることです。
企業がAIエージェントを導入するときは、最初から広い権限を渡さず、タスクごとの権限、隔離、重要操作の人による承認、操作ログ、停止・復旧手順を先に確認してください。AIの能力が上がるほど、モデル選びだけでなく周辺環境の設計が重要になります。
よくある質問
AIセキュリティ短信2026年8月号はいつ公開されましたか?
IPAが2026年9月7日に公開しました。資料内で収集対象となっている情報は、2026年6月8日から8月10日までです。
「N-hour化」はゼロデイ攻撃と同じ意味ですか?
同じではありません。IPAは、脆弱性の情報公開後から悪用までの時間が数時間単位へ短くなる事例を示す表現として「N-hour化」を使っています。
AIエージェントを会社で使わない方が安全ですか?
一律に禁止する必要があるとは限りません。扱う情報と操作の影響に応じて権限を絞り、重要操作に人の確認を残し、ログと停止手順を整えることが重要です。
AIが作ったセキュリティパッチはそのまま使えますか?
そのまま本番へ反映するのは避けた方が安全です。AIによる修正案はテストし、脆弱性が解消されているか、新しい不具合を入れていないかを人が確認してください。
関連する用語・出典
- AIセキュリティ短信:IPAがAIセキュリティの動向・事例を整理して公開する資料
- N-hour:脆弱性公開から悪用までの時間が時間単位へ短縮する状況を示す今回の整理
- Human-in-the-Loop:AIだけで処理を完結させず、人が確認・承認・判断へ入る設計
- ゼロトラスト:内部・接続済みであることだけを理由に信頼せず、必要なアクセスだけを都度許可する考え方
- サンドボックス:AIやプログラムが操作できる範囲を隔離した実行環境
- 一次資料:IPA「AIセキュリティ短信 2026年8月号」
※本記事は2026年9月8日朝時点のIPA公式資料をもとにしています。「AIセキュリティ短信 2026年8月号」の情報収集期間は2026年6月8日〜8月10日です。個別事例の状況はその後変更されている可能性があるため、実際の製品・システム対応では各提供元の最新公式情報も確認してください。
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。