ClaudeのCyber Verification Programは、セキュリティ業務の内容と確認条件に応じて、3段階のアクセスを提供する制度へ拡大しました。
自社システムを守るための調査なのに、AIの安全対策で作業が止まる。そんな場面に向け、Anthropicは2026年10月6日、Cyber Verification Program(CVP)の拡大を発表しました。
今回の更新では、従来のCVPとProject Glasswingをまとめ、仕事の範囲に応じた3つのアクセス区分を用意しています。対象業務、個人と組織の違い、データの扱いを確認してから申請を検討しましょう。
この記事でわかること
- 区分の違い:Defense・Red Team・Specializedが対象とする仕事を整理します。
- 申請条件:個人の有料プラン条件と、組織単位での申請を確認します。
- 運用上の確認:データ保持、利用経路、承認後のアクセス設定を押さえます。
仕事の範囲に応じた3つのアクセス区分
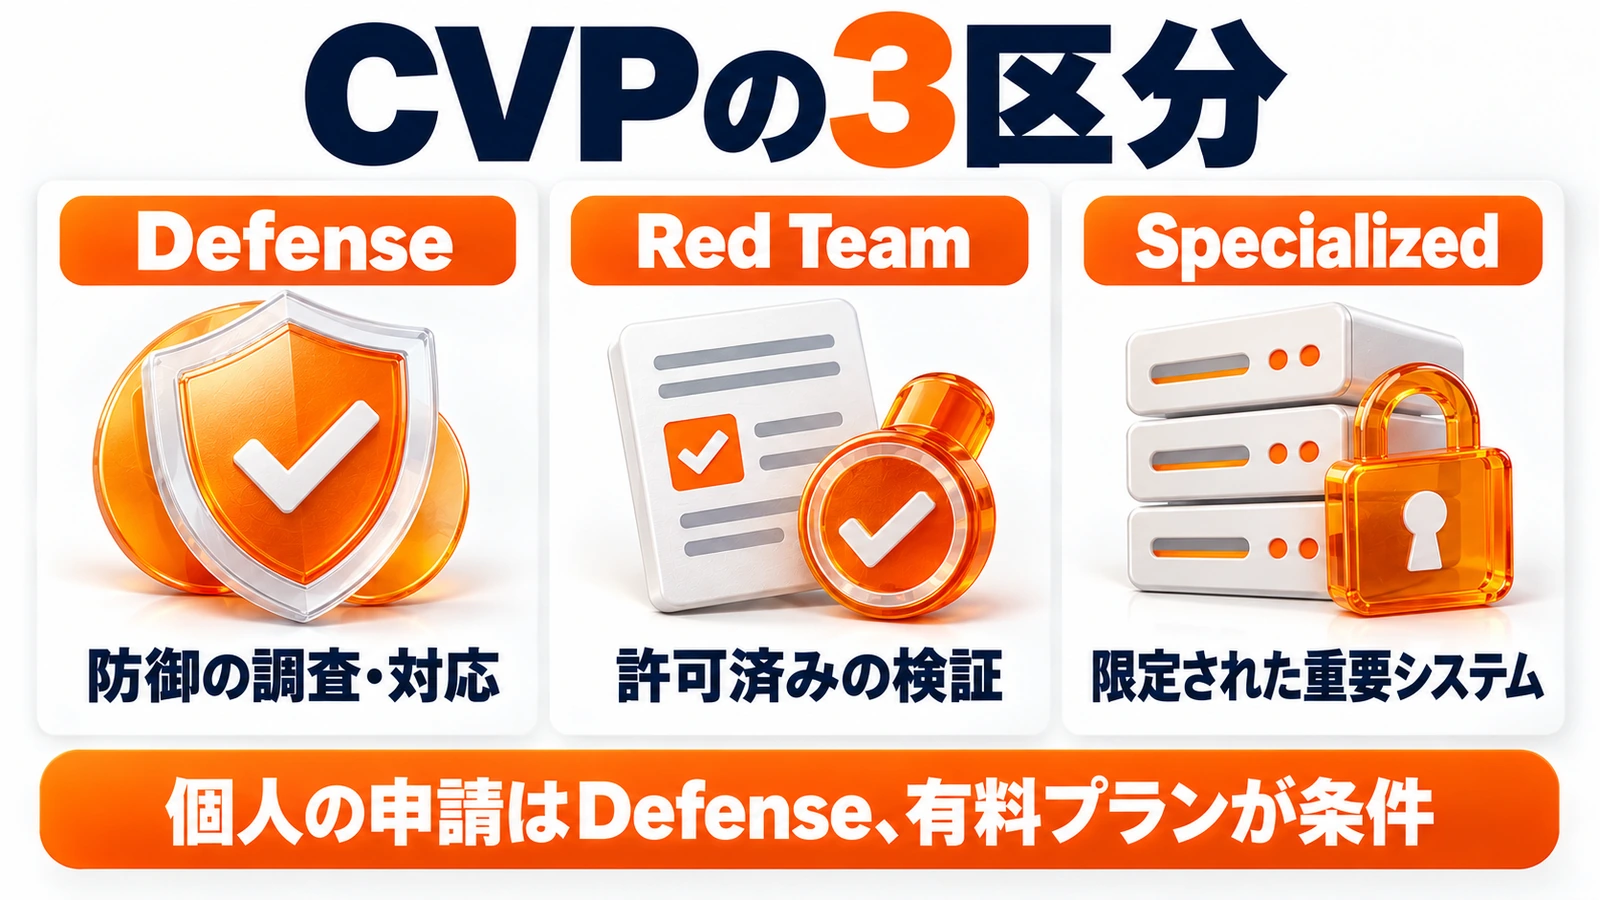
CVPは、適格なセキュリティ専門家に高度なサイバー能力と、業務に応じて調整された安全対策を提供する制度です。Opus 5.5、Sonnet 5.5、Mythos 5.1などを対象にしていますが、有料契約をすれば自動的に許可されるわけではありません。
正式発表が示す主な区分は次のとおりです。仕事内容と、誰が申請できるかを一緒に見てください。
| アクセス区分 | 主な業務 | 対象の考え方 |
|---|---|---|
| Defense Access | 防御の監視、インシデント対応、マルウェア分析、脆弱性の分析・検証 | 企業等の防御チーム、OSS保守者、実績のある個人研究者など |
| Red Team Access | Defenseの業務に加え、許可された対象への侵入テストなど | 組織が対象。個人研究者は対象外 |
| Specialized Access | 生命や市場に重大な影響を与える安全システムの検証 | 詳細審査を受けた限定的な組織 |
Red Teamでも、テストできるのは許可を得たシステムです。重要インフラ等を扱うSpecializedでは、米国政府と協力した詳細な組織審査が行われます。名前だけで上位区分を選ぶより、自分たちが必要としている作業を明確にすることが先です。
普段のコード点検にもCVPが必要なのか
一般提供モデルでも、自分が所有するソースコードの脆弱性探し、既知の問題の修正、コードレビュー、セキュリティアラートの整理などは引き続き行えると案内されています。
たとえば、既知の不具合に対する修正案を検討したいだけなら、まず通常の利用範囲を確認できます。一方、専門的な調査が安全対策で中断され、業務の範囲と必要な権限を説明できる場合には、CVPの対象になるか検討する流れです。
個人と組織で申請の単位が異なる
公式ヘルプでは、個人は有料プランでのDefense Accessが申請対象とされています。Red TeamとSpecializedは組織向けです。Defenseへの申請でも、仕事内容や実績などの確認があるため、個人なら必ず認められるとは限りません。
会社の一員として使う場合は、社員ごとに別申請するのではなく、組織として1回申請します。承認後の設定は利用経路によって異なります。API組織ではWorkspaceへの割り当て、Enterpriseではカスタムロールへの割り当てが案内されています。Team・Max・Proは組織レベルで適用され、追加の割り当て操作は不要です。
申請前に整理しておく3つの情報
ヘルプでは、組織・申請者の確認情報、セキュリティ業務の説明、希望区分に適用されるセキュリティ対策の申告が必要とされています。提出前に、社内では次のように整理すると相談しやすくなります。
- 何を守る仕事か:自社製品の点検、顧客から委託された診断、OSSの保守など、実際の業務を説明します。
- どこまで許可されているか:対象システム、検証の範囲、依頼元の承認を確認します。
- 誰が管理するか:利用者の本人確認、認証、アクセス停止、記録の確認を担当する人を決めます。
後半の整理方法は編集部の提案です。申請欄を埋めるために、実施していない対策や保有していない権限を記載しないようにしてください。
申請は公式のVerification Portalから進みます。複数の区分へ個別に申し込む方式ではなく、1回の申請情報をもとに提供可能な区分が判断されます。確認や追加情報の依頼に時間がかかるため、審査完了を前提に直近の業務日程を組まない方が安全です。
データ保持と利用経路も判断材料にする
CVPでは、不正利用を監視するために原則としてデータ保持が必要です。機密性の高いソースコードや調査情報を扱う組織では、利用できるモデルの能力だけでなく、情報管理の条件が合うかを先に確認します。
Anthropicは、Enterprise Frontier Safeguards(EFS)の提供後、適格な組織が自ら管理するクラウドにデータを保存できる予定を説明しています。確認時点では今後の仕組みであり、全利用者がすぐ使えるものとして扱わないでください。
一方、既にClaude FableまたはMythosでデータ保持の免除を受けている組織については、EFS提供前もCVPでZDR(ゼロデータ保持)を使える例外があります。自社の契約と承認状態を担当窓口に確認する必要があります。
クラウド側の利用条件まで確かめる
ClaudeのサービスやAPIに加えて、Google Cloud、Microsoft Foundryなどの経路が案内されています。Amazon Bedrockは対象が限定されているため、普段のクラウドでClaudeが使えることだけでは、CVPも同じように使えると判断できません。最新の対象条件とアカウント連携は公式ヘルプを確認してください。
承認された後も、アクセス設定を確認する
申請が通っても作業が止まる場合は、まず利用経路に応じた設定を確認します。API組織は対象Workspaceへの割り当てと選択、Enterpriseはカスタムロールへの割り当てを管理者と確認してください。Team・Max・Proでは追加の割り当ては不要です。いずれの経路でも、作業内容が承認された区分に含まれるかを確認します。
また、モデルの利用量や料金条件も確認事項です。たとえば公式ヘルプでは、ProでMythos 5.1を使うにはusage creditsが必要とされています。アクセスの承認と、プランに含まれる利用枠は別に確認してください。
運用面では、検証結果の扱いも決めておきたいところです。AIが脆弱性を指摘した段階、担当者が再確認した段階、修正を反映した段階を分けると、未確認の指摘をそのまま重大インシデントとして広めることを防ぎやすくなります。
実務上の注意
CVPの承認後も利用ポリシーは適用されます。システム所有者の許可や社内承認が省略される制度ではありません。実環境に変更を加える操作は、許可範囲、影響、復旧方法を確認して進めてください。認証やログ、停止手順といった基本的な管理は、AIエージェントのセキュリティ対策を整理した記事も参考になります。
まとめ
CVPの拡大で、セキュリティ業務の範囲に応じた申請経路が整理されました。必要な作業を明確にし、個人・組織の対象条件、データ保持、利用経路、承認後の割り当てを順に確認してください。
よくある質問
個人研究者も申請できますか?
公式ヘルプでは、有料プランの個人はDefense Accessへ申請できます。Red TeamとSpecializedは組織向けであり、Defenseでも仕事内容などの確認があります。
Claudeの有料契約があれば自動的に使えますか?
CVPへの申請と確認が必要です。モデルへのアクセス承認と、利用料金・プラン内の上限も別に確認してください。
会社の社員全員がそれぞれ申請しますか?
組織として1回申請します。承認後の割り当てが必要かは利用経路で異なり、Team・Max・Proには追加操作はありません。会社で使う場合は、まず社内のClaude管理者へ確認してください。
CVPへ入らないとコードレビューもできませんか?
一般提供モデルでも、コードレビュー、既知問題の修正、所有するソースコードの脆弱性探しなどは引き続きできると案内されています。
出典・参考情報
各リンク先は2026年10月8日確認。本文の発表日と、利用条件の確認時点は区別して記載しています。
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。