生成AIの運用ガイドラインは、6つの項目を順に決め、入力区分・ツール管理・事故時の報告まで決めて完成します。
ここでいう運用ガイドラインとは、社内で生成AIをどの業務にどう使うかを決めた文書です。情報漏洩とは、社内の情報や個人情報が、本来渡すはずのない社外の人やサービスに渡ってしまうことです。
この記事では、「ガイドラインを作って」と言われたものの何から始めればいいかわからない担当者に向けて、「何を・どの順番で決めるか」を、総務省・IPA・個人情報保護委員会の資料をもとに整理します。中小企業の実務で使える粒度で、ひな形の6項目と、情報漏洩を防ぐ運用(入力区分、ツールとアカウント、誤入力したときの報告)を扱います。
この記事でわかること
- 作る前の準備:目的・適用範囲・既存規程との整合を、最初に決める理由がわかります。
- ひな形の6項目:目的から改定サイクルまで、文書に書く項目と順序がわかります。
- 情報漏洩の防ぎ方:入力区分、ツールとアカウント、誤入力したときの報告の決め方がわかります。
- 部署別と失敗例:部署ごとの調整の仕方と、策定でよくある3つの失敗がわかります。
企業の生成AI利用で、いちばんの懸念は何?
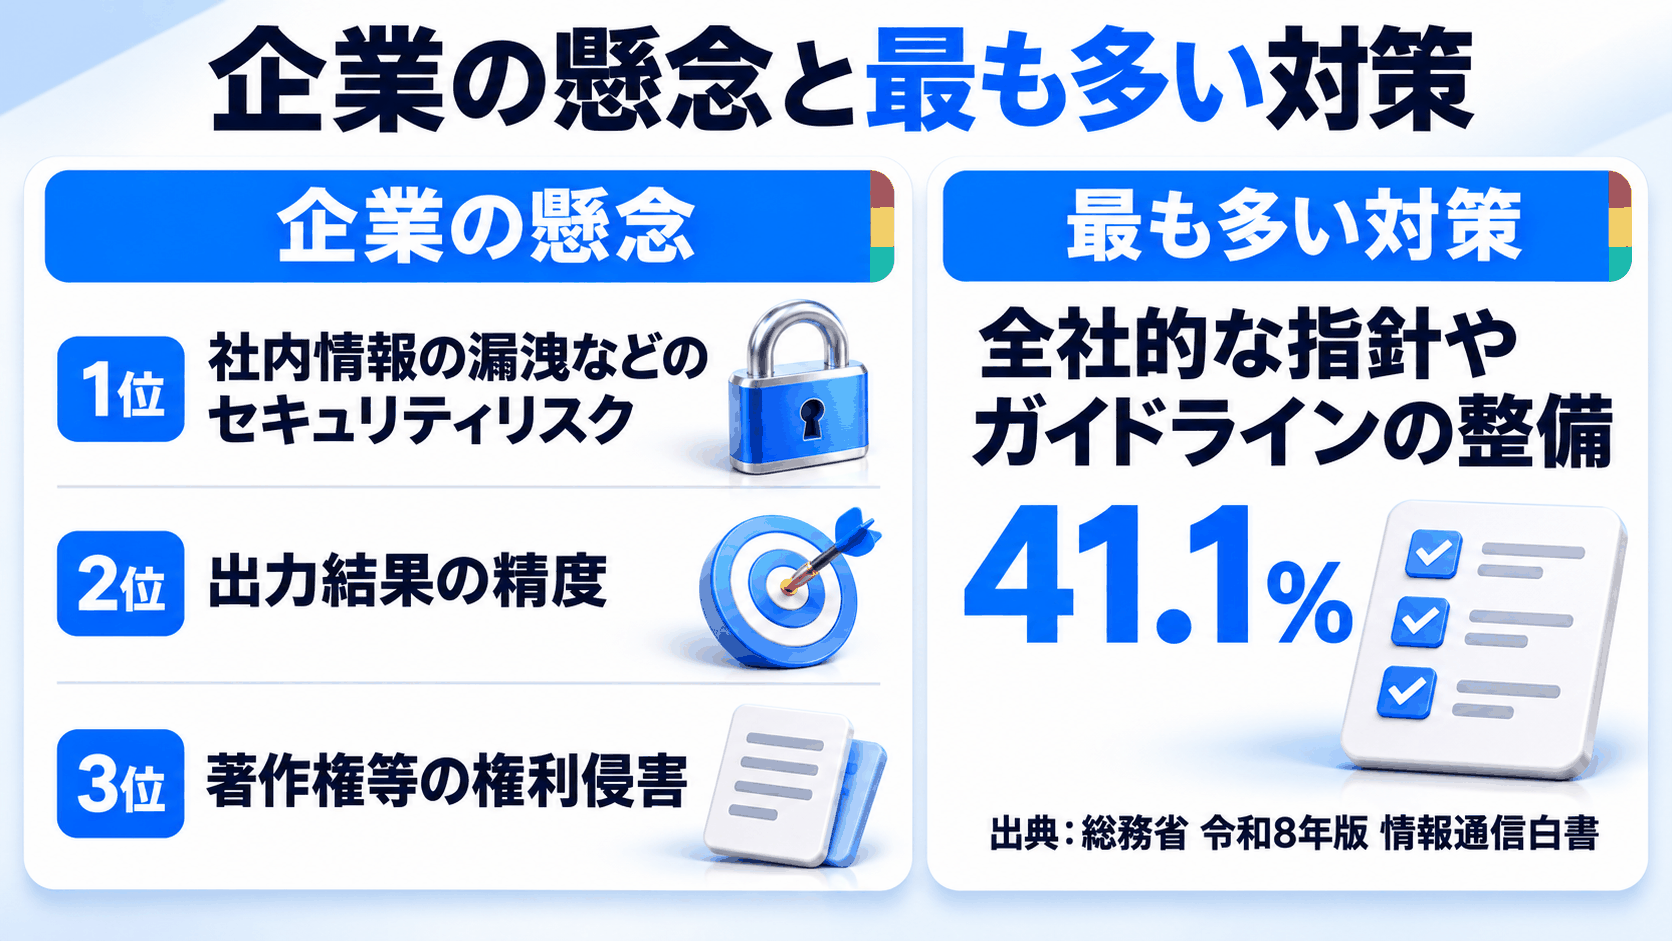
懸念でいちばん多いのは、「社内情報の漏洩などのセキュリティリスクがある」ことです。次が「出力結果の精度に問題がある」、その次が「著作権等の権利を侵害する可能性がある」です。日本で最も多い対策は「全社的な指針やガイドラインを整備している」で、41.1%です(出典:令和8年版 情報通信白書、2026年7月24日)。
利用方針に「わからない」と答えた企業を除くと、86.4%が何らかの業務で生成AIを使い、いちばん多い使われ方は議事録・メール作成の補助です(出典:令和8年版 情報通信白書、2026年7月24日)。
「利用を禁止している」と答えた企業を除くと、全社横断・部署単位・個人業務単位のいずれかで組織的な活用に取り組んでいるのは65.6%、「組織的な取組はない」は27.0%です(出典:令和8年版 情報通信白書、2026年7月24日)。
使う企業は多く、懸念の最上位は情報漏洩で、対策の最上位はガイドライン整備です。だからこそ、情報漏洩を防ぐ運用を、ひな形と一緒に決めます。
ガイドラインを作る前に「何を決めるか」を決める
ガイドラインの中身より先に、「何のためか」「誰に向けたか」「どこまでカバーするか」の3点を決めます。この3点が曖昧なままだと、部署ごとに解釈が割れ、機能しない文書になりやすくなります。
目的の言語化
目的は「安全に生産性を上げるため」と言語化します。「リスクを下げるため」は目的ではなく手段です。「このガイドラインがなければ何が困るか」と問うと言葉にしやすく、目的が明確だと後の禁止事項の判断基準が一貫します。
適用範囲の決め方
適用範囲は、対象ツール・対象者・対象業務の3軸で決めます。最初から全部を対象にせず、範囲を絞って始め、運用しながら広げる順番が現実的です。
- 対象ツール:ChatGPT・Gemini・Claude等の生成AIツール全般か、特定ツールのみか
- 対象者:全社員か、特定部署・職種のみか
- 対象業務:全業務か、外部公開コンテンツや顧客対応に限定するか
既存規程との整合確認
既存の個人情報保護方針や情報セキュリティポリシーと矛盾しないかを、先に確認します。「クラウドサービスの利用制限」がある場合は、生成AIが対象に入るかも確認します。
確認には、総務省・経済産業省「AI事業者ガイドライン(第1.2版)」のチェックリストとワークシート(別添7)が使えます。AIの利用者などが取り組む事項を整理した国の指針です(出典:AI事業者ガイドライン(第1.2版)、2026年3月31日)。
デジタル庁の指針の要点は、デジタル庁の生成AIガイドライン2.0で何が変わった?、2026年6月15日にまとめています。
ひな形の構成要素「6つの項目と順序」
ひな形は6つの項目に整理でき、①目的→②適用範囲→③禁止事項→④確認責任→⑤記録・報告→⑥改定サイクルの順に書くと、現場が迷わず読めます。順序を守ると、目的が以降の各項目の判断基準になります。
①目的と基本方針
目的と基本方針は、「なぜこのガイドラインが存在するか」を1〜2文で書きます。次の例は説明のための仮定です。「本ガイドラインは、生成AIの安全かつ効果的な業務活用を促進し、情報漏洩や著作権侵害などのリスクを組織として管理することを目的とする」。
②適用範囲
適用範囲は、対象ツール・対象者・対象業務を箇条書きにし、「対象外」も明記します。次の例は説明のための仮定です。「私用端末での個人利用は本ガイドラインの対象外とする」。個人アカウントを業務に使う場合の扱いは、別に決めます。
③禁止事項と入力情報の分類
禁止事項は、「禁止/条件付き可/自由」の3分類で整理します。組織が許可していないAIを従業員が使うことは「シャドーAI」と呼ばれ、IPAの「生成AIおよびAIエージェントを安全に活用するための手引書」(以下、IPAの手引書)は、これを禁止事項の例に挙げています(出典:生成AIおよびAIエージェントを安全に活用するための手引書、2026年7月31日)。
筆者の体感では、全部を禁止にすると現場が形式的に従うだけになり、シャドーAIが増えやすくなります。次の例は説明のための仮定です。
- 禁止:顧客名・契約内容・社員評価・未公開の財務情報・認証情報
- 条件付き可:匿名化・要約化した情報(固有名詞を除いた状態であれば使える、など)
- 自由:社外公開済みの情報・一般的な文章作業・アイデア出し
禁止の理由を1行添えると、筆者の体感では、ルールが守られやすくなります。
④確認責任と承認フロー
AI出力をそのまま使う運用は明文で禁止し、最終確認者を役職で決めます。次の例は説明のための仮定です。「外部送付物は課長以上が確認する」。法務・財務・外部公開といった高リスクの用途には、追加の承認ステップを検討します。
⑤記録と報告
記録と報告では、重要業務の利用記録と、情報漏洩の疑いが生じたときの報告先を決めます。全ログの保存は必要なく、まずは「どの業務で・誰が・何のために使ったか」が後から確認できる形を目安にします。
報告先は1つに決め、すぐ言える雰囲気を作ります。筆者の体感では、報告先が複数あったり言い出しにくかったりすると、動き出しが遅れやすくなります。誤入力したときの流れは、次の節で説明します。
⑥改定サイクル
改定サイクルは、見直しの頻度を自社で決め、改定責任者と承認者を役職で指定します。定期の見直しに加えて、重要な法改正や生成AIツールの大きな更新があったときに随時見直す方法があります。改定記録を文書の末尾に残すと、「作ったら終わり」になりにくくなります。
情報漏洩を防ぐ運用はどう決める?
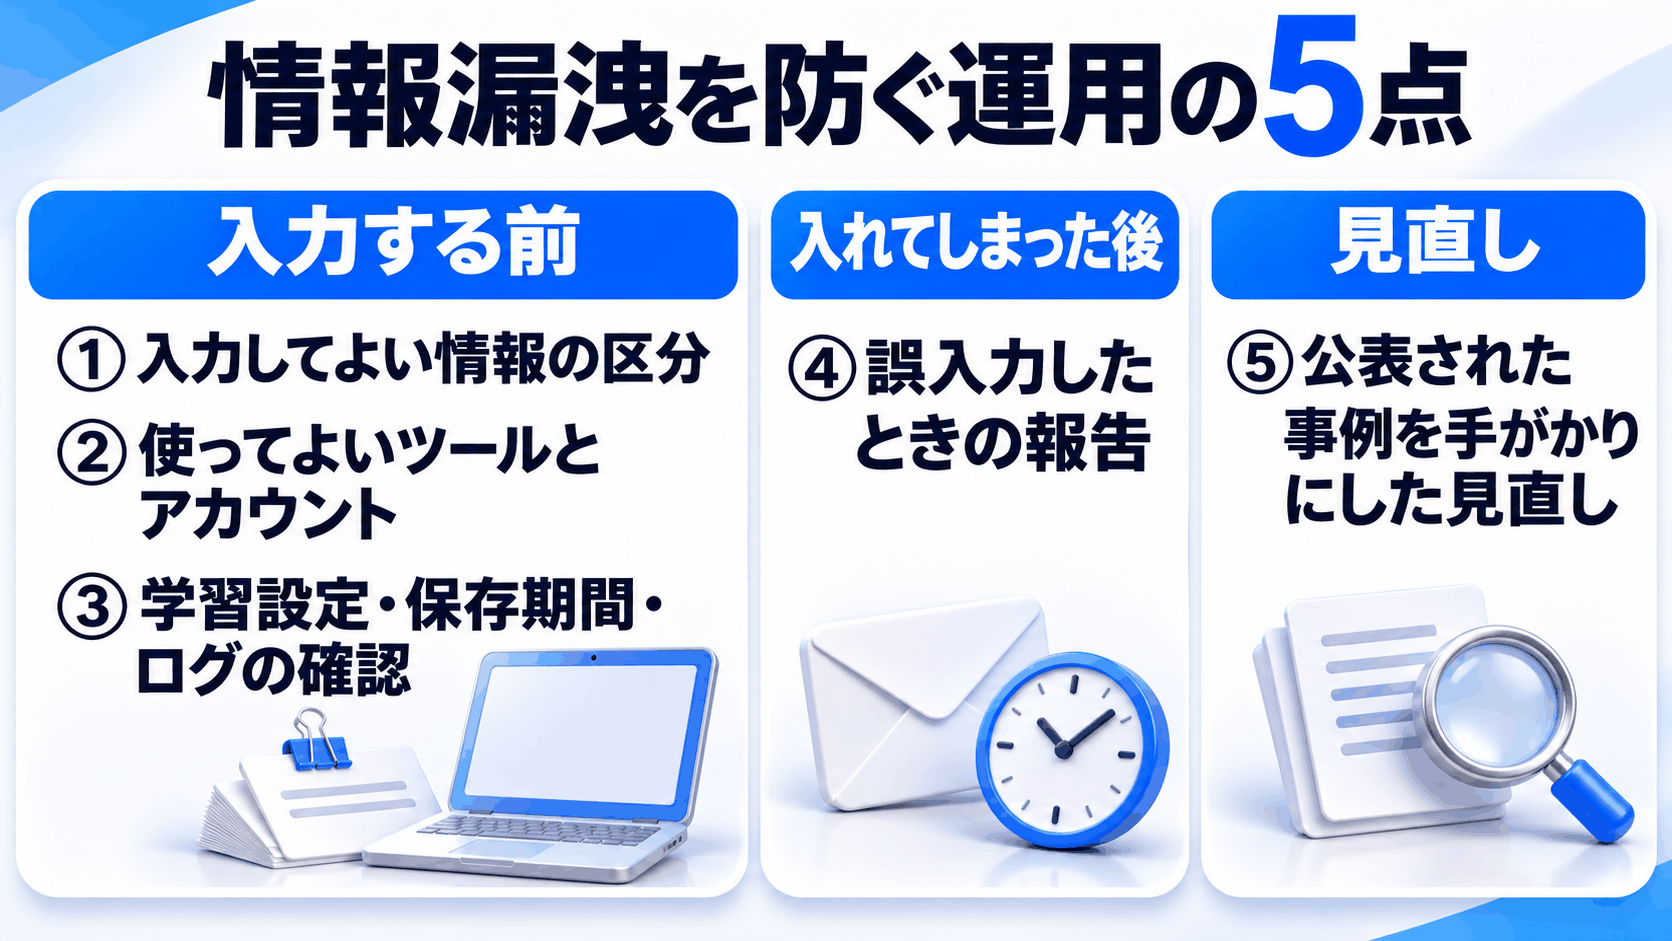
情報漏洩を防ぐ運用は、①入力してよい情報の区分、②使ってよいツールとアカウント、③学習設定・保存期間・ログの確認、④誤入力したときの報告、⑤公表された事例を手がかりにした見直し、の5点を決めて回します。
IPAの手引書は、全社のAI利活用ガイドラインの観点の例として、利用できるAI、データ入力基準、禁止事項、インシデント(事故や問題)時の対応などを挙げています。①②④はこれに対応し、③は承認するAIを選ぶ段階の確認として、この記事で足した項目です(出典:IPAの手引書、2026年7月31日)。入力する前に決めること(①〜③)と、入れてしまった後に決めること(④)の両方を用意します。
入力してよい情報を区分で決めるには?
入力してよい情報は、公開情報・社内情報・機密・個人情報の3区分と、使うツールの組み合わせで決めます。区分の名前は自社の情報区分の言葉に合わせ、迷ったときの相談窓口も1つ決めます。
次の表は、情報の区分とツールの組み合わせで入力の扱いを決める例です(次の例は説明のための仮定です)。
| 情報の区分(例) | 承認したツール | 承認していないツール(個人アカウントを含む) |
|---|---|---|
| 公開情報(社外に公開済みの文章) | 入力してよい | 入力しない |
| 社内情報(社内向けの資料) | 条件付きで入力してよい(例:固有名詞を除く) | 入力しない |
| 機密・個人情報(顧客名、契約内容、個人情報) | 原則入力しない(例外は自社で決める) | 入力しない |
前の節の3分類と対応させると、公開情報は「自由」、社内情報は「条件付き可」、機密・個人情報は「禁止」が基本で、例外は自社で決めます。固有名詞を伏せる「ダミー化」の目安はAIに渡す文章のダミー化はどこまで必要?、2026年10月7日、現場向けのルールは会社の機密情報をAIに入力していい?安全な社内ルール入門、2026年5月18日を参照してください。
使ってよいツールとアカウントをどう決める?
使ってよいツールは、会社が承認したものを一覧にし、一覧にないものは申請と審査を経てから使う、という流れで決めます(出典:IPAの手引書、2026年7月31日)。一覧にないAIの利用はシャドーAIにあたるため、禁止事項に書きます。
個人アカウントでの業務利用を認めるかも、明記します。個人アカウントは、会社が契約や設定、利用記録を管理しにくくなります。認める場合は、入力できる情報の範囲を区分表に書き込みます。
筆者の体感では、承認したツールが使いにくいと承認外に手が伸びやすくなるため、禁止だけで終わらせません。ポリシーの作り方は、ChatGPT業務利用の禁止事項と社内セキュリティポリシーの作り方、2026年7月9日を参照してください。
学習設定・保存期間・ログは何を確かめる?
契約や利用を始める前に、入力が学習に使われるか、どれだけ保存されるか、管理者が利用記録を見られるかの3点を確かめます。各社の仕様は変わるため、契約時点の公式情報で確認します。
- 学習設定:「オプトアウト」(入力を学習に使わない設定)があるか
- 保存期間:どれだけ保存するか、削除できるか
- ログ:管理者が、誰がいつ使ったかを見られるか
個人情報を入れる場合、個人情報保護委員会は、利用目的の範囲内かを十分に確かめるよう示しています。本人の同意なく個人データを入れ、それが応答の出力以外の目的で扱われる場合は法律に違反する可能性があるため、提供する会社がそのデータを機械学習に使わないこと等を十分に確かめます(出典:個人情報保護委員会 注意喚起、2023年6月2日)。
結果は承認ツールの一覧に残し、判断は担当部署や専門家に確認してください。確認の進め方は、AI導入前のリスク評価とは?セキュリティ確認の4ステップ、2026年7月8日を参照してください。
間違って入力したら、何をどこへ報告する?
間違って入力したら、まず社内の報告先へすぐ知らせ、次に利用を止め、そのうえで影響の範囲を確かめます。
- 報告先へすぐ知らせる:一人で判断せず、決めておいた報告先に連絡します。
- 利用を止める:該当のツールやアカウントでの入力を止めます。
- 影響の範囲を確かめる:何を、いつ、どのツールに入力したかを記録し、個人データが含まれるかを確かめます。
個人データの漏えい等では、報告が義務付けられる場合があります。個人情報保護委員会は、要配慮個人情報が含まれる場合、財産的被害が生じるおそれがある場合、不正の目的のおそれがある場合、本人の数が1,000人を超える場合などを挙げています。次の表は、報告の期限をまとめたものです。
| 報告の種類 | 期限 |
|---|---|
| 速報 | 発覚日から3〜5日以内 |
| 確報 | 発覚日から30日以内 |
| 不正な目的で行われたおそれがある場合の確報 | 発覚日から60日以内 |
(出典:個人情報保護委員会 漏えい等の対応とお役立ち資料、2026年11月5日確認)
誤入力が漏えい等に当たるか、報告が必要かは、担当部署や専門家に確認してください。初動は、AIの情報漏洩リスクとは?ChatGPTを安全に使う3つの対策、2026年6月15日も参照してください。
公表された事例から何が学べる?
公表された事例から学べるのは、利用を禁止するルールがあっても、使われることがある、という点です。パナソニック オペレーショナルエクセレンス株式会社が2026年10月23日に公表した発表の事実を、発表の順に並べます(出典:外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ、2026年10月23日)。
- 人事情報システムの導入プロジェクトで、メンバーが、従業員・元従業員とその家族の個人情報を含むデータを、会社が利用を禁止している外部の生成AIサービスにアップロードした。外部からの不正な操作ではなく、ルール違反によるもの。
- 対象は、従業員約7万5千人、元従業員約17万8千人(社員番号・住所・電話番号・メールアドレス。氏名は含まれない)。従業員の家族約5万5千人、元従業員の家族約2万6千人(家族は氏名・住所・電話番号・メールアドレス)。
- 2026年9月29日に個人情報保護委員会に報告した。
- サービス事業者の回答では、アップロード時はデータをAI学習に使う機能が無効で、事業者は削除日から30日間データを保持する。
- 一般に公開された事実や、不正利用による具体的な被害は、現時点で確認されていない。
- 再発防止として、個人情報の取り扱いルールと生成AIサービスの利用管理の見直し、関係者への教育・啓発の強化を挙げている。
ここでは発表に書かれた事実だけを並べました。運用ガイドラインでは、禁止を書くだけで終わらせず、①〜④を一緒に決めて周知します。周知と研修は、生成AI研修プログラムの作り方、2026年7月7日を参照してください。
部署別の適用調整
部署別の調整は、全社共通の本体ガイドラインに「部署別補足ルール」を付録として追記する方法が現実的です。部署ごとの違いは、本体を書き換えず、付録で足します。 制限を厳しくすべき部署と、緩和できる部署を把握して設計します。
制限を厳しくすべき部署
法務・財務・経理・人事は、扱う情報や判断の重さから、制限を厳しくして始めます。次の例は説明のための仮定です。
- 法務:契約書・法的判断にAI出力を使う場合は、法務担当または弁護士の確認を義務付ける
- 財務・経理:財務数値・税務情報を入力禁止の対象として、本体ガイドラインに明記する
- 人事:採用選考や評価への使用を認めるかは、自社で決める。組織内で合意を取ったうえで方針を決める
比較的緩和できる部署
バックオフィス・総務と広報・マーケティングは、活用を進めやすい部署です。
- バックオフィス・総務:定型文書の作成・整理に活用しやすい。機密情報が少ない業務から始め、成功体験を積む
- 広報・マーケティング:外部公開コンテンツへの使用には、著作権の確認フローを追加すると活用しやすくなる
個人情報を扱う場面では、どの部署でも入力区分に従います。具体的な使い方は、バックオフィスの生成AI活用ガイド。個人情報を守る使い方と注意点、2026年7月5日をご参照ください。
ガイドライン策定でよくある3つの失敗パターン
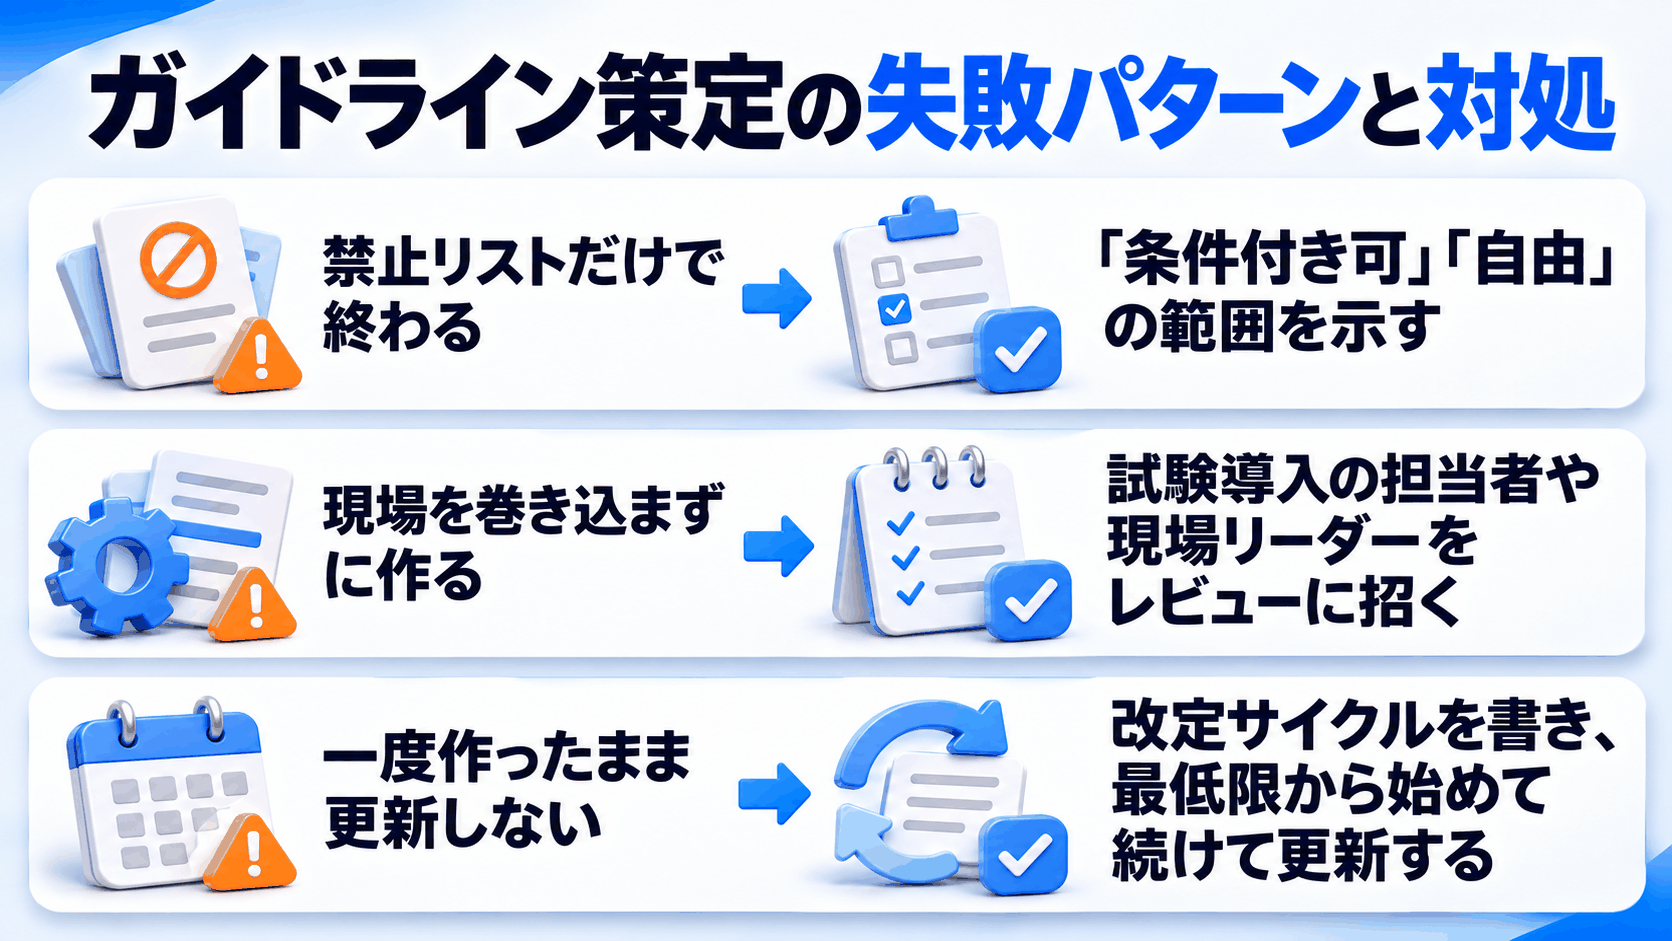
よくある失敗は、禁止リストだけで終わる、現場を巻き込まずに作る、一度作ったまま更新しない、の3つです。筆者の体感では、ガイドラインが機能しない原因は、内容より設計の進め方にあることが多いです。
次の表は、3つの失敗パターンと対処をまとめたものです。
| 失敗パターン | 何が問題か | 対処 |
|---|---|---|
| 禁止リストだけで終わる | 現場が「何をしていいか」わからず使わなくなる | 「条件付き可」「自由」の範囲を明示する |
| 現場を巻き込まずに作る | 実態と乖離して形骸化する | PoC(試験導入)担当者や現場リーダーをレビューに招く |
| 一度作ったまま更新しない | ツールの仕様変更や法改正に対応できなくなる | 改定サイクルを本文に明記し、最低限の内容から始めて続けて更新する |
3つ目について、IPAの手引書は、一度にすべて作ると時間がかかるため、最低限の内容から始めて続けて更新する運用が現実的、という考え方を示しています(出典:IPAの手引書、2026年7月31日)。
まとめ
機能する運用ガイドラインは、「目的→適用範囲→禁止事項→確認責任→記録・報告→改定サイクル」の6項目を順に決め、そこに情報漏洩を防ぐ運用の5点を加えて完成します。筆者の体感では、全部を禁止にするより、3分類で整理するほうが現場に受け入れられやすくなります。
まずは、適用範囲と、入力してよい情報の区分を決めるところから着手してください。完璧な文書より、現場が読んで使える文書のほうが役に立ちます。
決まった社内ルールを、現場で使えるように
業務と参加人数に合わせたAI研修で、すでに決まっている社内ルールを日々の業務で使えるようにするお手伝いをします。
よくある質問
有料プランなら機密情報を入れてよい?
有料かどうかだけでは決められません。契約と設定(学習への利用、保存期間、ログ)を確かめ、入力区分に沿って決めます。個人情報を入れる場合は、提供する会社がそのデータを機械学習に使わないこと等を十分に確かめるよう、個人情報保護委員会が示しています(出典:個人情報保護委員会 注意喚起、2023年6月2日)。
小さな会社でも運用ガイドラインは要る?
生成AIを業務で使うなら、規模にかかわらず、最低限の決めごとを持つ価値があります。IPAの手引書は、最低限の内容から始めて続けて更新する運用が現実的、という考え方を示しています(出典:IPAの手引書、2026年7月31日)。
社員が禁止されたAIを使っていたら?
まず社内の報告先へ報告し、入力した情報と影響の範囲を確認します。そのあとで、ルールの書き方、周知、教育を見直します。個人データが含まれる場合は、報告が必要になることがあるため、担当部署や専門家に確認してください。
見直しはどのくらいの頻度で行う?
頻度は自社で決めます。この記事では数字は示しません。定期の見直しの時期と、法改正や大きなツール更新があったときに随時見直す条件を、ガイドラインに書いておきます。
出典・参考情報
総務省:令和8年版 情報通信白書(2026年7月24日公表)。企業の利用状況、組織的な取組、懸念と対策。報道発表、2026年7月24日
総務省・経済産業省:AI事業者ガイドライン(第1.2版)(令和8年3月31日公表)。AIの利用者などが取り組む事項と、チェックリスト・ワークシート(別添7)。総務省 公式ページ、2026年3月31日
IPA:生成AIおよびAIエージェントを安全に活用するための手引書 第1版(2026年7月31日)。全社ガイドラインに書く観点の例。IPAおよび産業サイバーセキュリティセンターの意見を代表するものではなく、著者の見解に基づくと注記されています。公式資料(PDF)、2026年7月31日
個人情報保護委員会:生成AIサービスの利用に関する注意喚起等(令和5年6月2日)。個人情報を含む入力の注意点。公式ページ、2023年6月2日
個人情報保護委員会:漏えい等の対応とお役立ち資料。漏えい等の報告が必要な場合と期限。公式ページ、2026年11月5日確認
パナソニック オペレーショナルエクセレンス株式会社:外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ(2026年10月23日)。公式発表、2026年10月23日
※本記事は一般的な解説です。契約、個人情報、法令、セキュリティに関わる判断は、自社の担当部署や専門家へ確認してください。公式情報の最終確認日:2026年11月5日。
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。