Agent 365とAzure API Managementの連携により、MCPの利用可否を中央で管理し、ゲートウェイで適用する仕組みが公開プレビューになりました。
AIエージェントへ業務システムの道具を渡したあと、「このサーバーは利用可能だが、更新する操作だけは止めたい」と考える場面があります。接続そのものを切るだけでは、必要な参照機能まで使えなくなることがあります。
Microsoftは2026年10月9日、Microsoft Agent 365とAzure API Managementを連携させるMCP管理機能の公開プレビューを発表しました。サーバー全体の制御と、個別ツールの制御で必要な階層が異なる点が、導入判断のポイントです。
この記事でわかること
- 今回の変更:中央の管理方針とゲートウェイでの制御を結ぶ仕組み
- 機能の違い:v2 tiersとAI Gateway tierで確認したい制御範囲
- 検査の位置:実行前と実行後で防げることが異なる理由
- 試行の手順:本番へ広げる前に、接続経路と遮断結果を確認する方法
Agent 365で決め、API Managementで適用する
MCPは、AIが外部のツールを利用するための共通インターフェースです。今回の連携では、Agent 365が管理対象の一覧やアクセス方針を扱い、Azure API ManagementがMCPサーバー・ツールへの通信経路でその判断を適用します。
Microsoftの公式発表によると、テナント単位の同意を一度行ったあと、対応するAPI Managementリソースと、そこから公開されるMCPサーバーをAgent 365が検出します。既に設定済みのゲートウェイを使うエージェントでは、その接続を維持したまま管理を拡張できます。
すべてのMCP接続へ自動適用されるわけではない
対象は、対応するゲートウェイ経由で利用するツールです。社内にあるMCPをすべて検出・保護できると読み替えてはいけません。導入前に、エージェントが実際に呼んでいるURLと、API Managementで管理している経路を照合します。
例えば、同じ業務ツールへ直接接続する経路とゲートウェイ経由の経路があれば、ゲートウェイ側の設定確認だけでは不十分です。制御したい通信が、そのゲートウェイを通っていることを先に確かめます。
サーバーを止めるか、特定ツールだけを止めるか
| 確認する機能 | API Management v2 tiers | AI Gateway tier(プレビュー) |
|---|---|---|
| MCPの中央管理一覧 | 対応 | 対応する管理機能を利用 |
| サーバー単位のブロック・解除 | 対応 | サーバー単位に加え細かな制御 |
| 個別ツールのブロック | 今回の発表では対象として案内されていない | 対応 |
| ツール活動の可視化・脅威保護 | 今回の追加機能としては案内されていない | 対応 |
表は2026年10月9日の発表で示された違いです。すべてのSKU・地域・契約条件を網羅するものではありません。使用中の階層と、プレビューの利用条件を実際の契約・管理画面で確認してください。
参照と更新を同じサーバーで公開している場合
例として、顧客データの「検索」と「更新」を別ツールとして公開している構成を考えます。サーバー単位の遮断では両方が止まります。個別ツールの制御を使える構成なら、検索を残し、更新ツールをブロックする運用を検討できます。
ただし、ツール名が「検索」でも副作用がないとは限りません。試す前に、ツールの定義と接続先で行われる処理を確認します。ツール単位で止められる機能と、業務上安全な範囲を決める作業は両方必要です。
実行前と実行後では、止められるものが違う
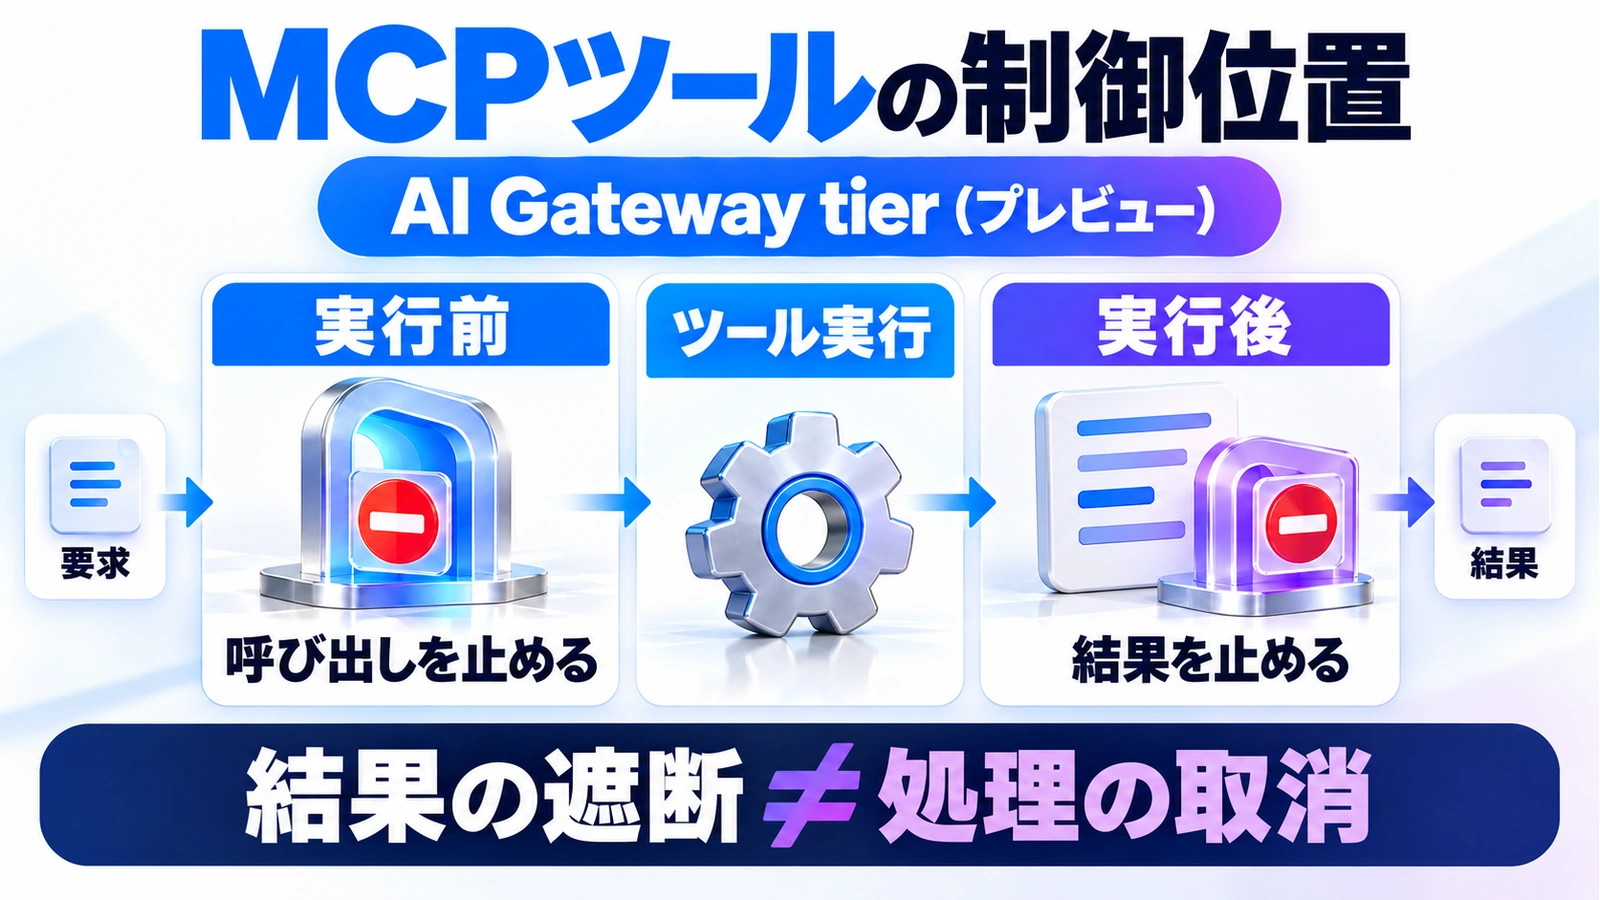
AI Gateway tierで利用するツール脅威保護は、Microsoft DefenderとMicrosoft Purviewの機能を使い、要求と応答を評価します。公式発表では、悪意ある内容、プロンプトインジェクション、機密情報の露出といったリスクを挙げています。評価を実行前、実行後、または両方へ設定できます。
実行前の確認は、許可しない呼び出しを止める位置
ブロックを設定した実行前の評価は、不許可の呼び出しが実行される前に止めるためのものです。例えば、実行してほしくない要求をテスト用ツールへ送ったときに、呼び出し先まで到達していないことを確認します。
実行後の確認は、危険な結果をAIへ返さない位置
実行後の評価は、結果がエージェントへ届く前に保留・遮断する位置です。結果を返さなかったことは、実行済みの処理を取り消したことではありません。書き込みや送信をするツールでは、呼び出し前の制御も含めて検討します。
プレビューは、小さなテスト環境から確認する
管理者同意の範囲を先に確認する
今回の検出にはテナント単位の同意が関係します。一般利用者が設定画面を見つけたからといって、その場で承認する手順にはしません。管理者が対象リソース、必要な権限、組織の変更手続きを確認したうえで進めます。
本番資料や本番の更新操作を使わず、読み取り専用のテスト用MCPなど、影響を限定できる構成を選びます。プレビューを有効にする費用や対象条件も、発表だけから無料・全地域対応と決めつけないでください。
通るケースと止まるケースを両方残す
- 対象ゲートウェイとMCPサーバーが管理一覧に見えるか確認する
- 許可した呼び出しが通常どおり完了するか確認する
- サーバー単位のブロックで、意図した通信が止まるか確認する
- 利用可能な階層では、個別ツールのブロックでほかのツールが残るか確認する
- 実行前・実行後の評価について、呼び出し先の処理とAIへ返る結果を別々に確認する
これは検証計画の例です。管理画面の表示だけで成功とせず、実行時の結果を残します。正当な処理まで止まる場合の担当者、問い合わせ先、設定の戻し方も決めておくと、業務への影響を説明しやすくなります。
社内で何をAIに扱わせるかという基本方針は、機密情報の入力と社内ルールの整理も参考になります。今回の連携は、その方針をゲートウェイ経由のツール利用へ適用するための選択肢です。
実務上の注意
公開プレビューの機能や提供条件は変更される場合があります。導入時に公式案内と管理画面を再確認してください。脅威保護を有効にしたことだけで、すべての不正要求や情報露出を防げると保証するものではありません。
ログや観測結果にも、業務内容や利用者に関する情報が含まれる可能性があります。誰が確認するか、何を残すか、異常時に誰が判断するかを決めます。
まとめ
Agent 365とAzure API Managementの新連携は、中央で決めたMCPの利用方針をゲートウェイで適用する公開プレビューです。必要な制御がサーバー単位か、個別ツール単位かを決め、対応階層と実際の通信経路を確認しましょう。実行前の遮断と、実行後の結果遮断を分けて試すことが導入判断の要点です。
よくある質問
v2 tiersだけで個別ツールをブロックできますか?
今回の発表は、v2 tiersを中央一覧とサーバー単位の制御、個別ツールの制御をAI Gateway tierの機能として説明しています。
実行後にブロックすれば更新処理も取り消されますか?
その保証はありません。実行後の評価は結果がエージェントへ届く前の制御です。更新などの副作用は実行前の制御も含めて確認します。
既存エージェントを全面的に作り直す必要がありますか?
公式発表は、設定済みの対応ゲートウェイを使っている接続を維持できると説明しています。対象外の経路を含め、実際の構成を確認してください。
出典・参考情報
2026年10月9日発表、10月19日確認。検証手順は導入検討の例であり、実機での検証結果ではありません。
運営元について
AXメディアは、株式会社ジーズ AX事業部が運営しています。AX事業部では、AI研修・AIエージェント開発・ローカルLLM開発・補助金/助成金の活用支援を提供しています。